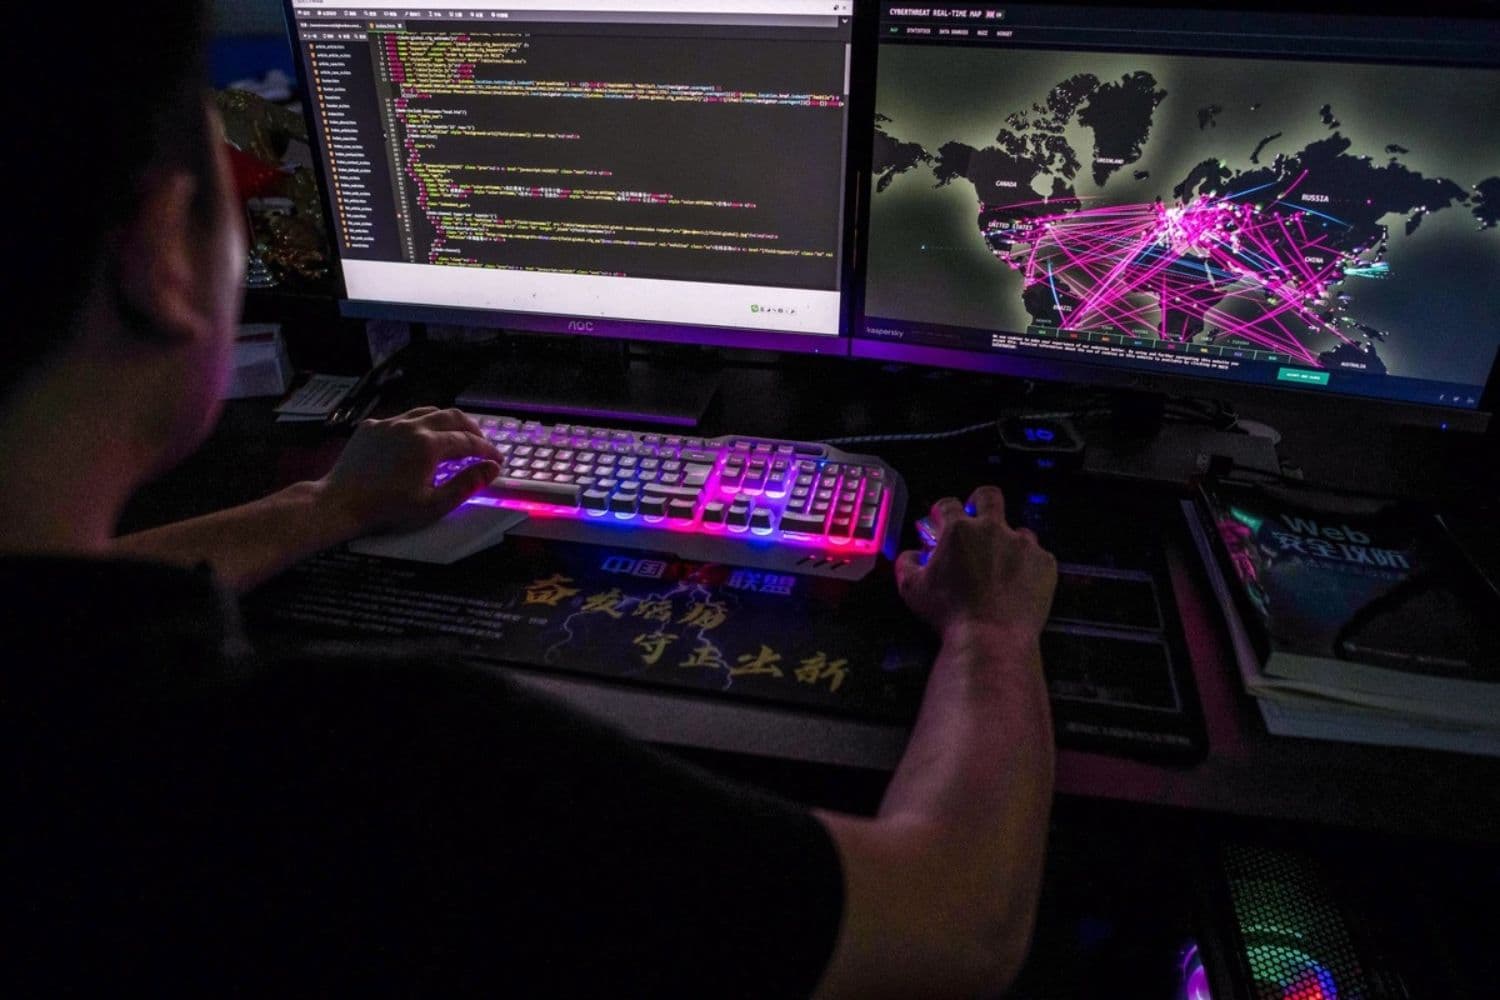
Un grupo de hackers vinculado al régimen chino utilizó una herramienta de inteligencia artificial (IA) para acelerar los ciberataques contra cientos de organizaciones de todo el mundo, incluido un ataque que afectó a la empresa tecnológica estadounidense ConnectWise, según informó Microsoft el 21 de octubre.
Microsoft atribuyó el robo de las credenciales de la aplicación Cloud Backup de ConnectWise a Storm-0940, un grupo de hackers vinculado al Estado chino al que lleva rastreando desde 2021. Las credenciales robadas permitieron a los atacantes aprovechar el acceso ya concedido a las aplicaciones de ConnectWise por parte de los clientes que utilizan los servicios en la nube de Microsoft.
Los hackers utilizaron ARTEX, una herramienta de pruebas de seguridad basada en IA desarrollada en China, para automatizar ataques dirigidos a organismos gubernamentales, contratistas de defensa, instituciones financieras, empresas tecnológicas y otras organizaciones, según Microsoft.
China, más allá de la propaganda.
Suscríbete al boletín Con el foco en China y recibe cada semana las noticias de nuestra cobertura especial sobre China.
ConnectWise responde al ataque
ConnectWise confirmó un acceso no autorizado a las credenciales asociadas a su servicio Cloud Backup, anteriormente conocido como SkyKick.En una actualización del 25 de octubre, la empresa dijo que sus archivos de copia de seguridad existentes seguían estando cifrados, aislados y a salvo, sin que hubiera indicios de que se hubieran visto comprometidos. Asimismo, señaló que no había indicios de que otros productos o servicios de ConnectWise se hubieran visto afectados.
La intrusión interrumpió el acceso a Cloud Backup mientras ConnectWise y especialistas externos investigaban el incidente y trabajaban para restablecer los servicios.
ConnectWise tenía previsto comenzar a permitir a los socios restaurar los datos a partir de las copias de seguridad existentes el 26 de octubre, para luego proceder a la reinscripción gradual en el servicio.
Cómo funcionaron los ataques asistidos por IA
ConnectWise proporciona tecnología a los proveedores de servicios de TI que gestionan sistemas informáticos para otras empresas.Sus aplicaciones de copia de seguridad en la nube ya tenían autorización para acceder a los entornos de Microsoft 365 de los clientes. Al obtener las credenciales de las aplicaciones, los hackers podían intentar acceder sin necesidad de que los empleados iniciaran sesión ni aprobaran nuevas solicitudes.
Microsoft dijo que Storm-0940 utilizó ARTEX para automatizar el escaneo, los intentos de adivinar contraseñas y el aprovechamiento de los permisos concedidos a las aplicaciones comprometidas.
El grupo intentó iniciar sesión en más de 2250 entornos en la nube de clientes a través de las aplicaciones de ConnectWise comprometidas. La cifra representa intentos de acceso, no brechas confirmadas.
Estos cambios podrían permitir a los atacantes mantener el acceso incluso después de que se hubieran desactivado las credenciales comprometidas originalmente. Microsoft señaló que el hecho de que se lograra el acceso no significaba necesariamente que se hubieran sustraído datos de los clientes.
ARTEX ya había sido identificado anteriormente en ataques contra instituciones financieras surcoreanas y empresas japonesas. Los investigadores japoneses encontraron ARTEX en seis servidores en el extranjero que tenían como objetivo a unas 80 empresas. Microsoft no identificó a Storm-0940 como responsable de esos ataques anteriores.
Desarrollado originalmente para ayudar a los profesionales de la seguridad a detectar vulnerabilidades en los sistemas informáticos, ARTEX utiliza inteligencia artificial para planificar operaciones, dirigir otras herramientas y buscar diferentes vías de acceso a una red con una intervención humana limitada.
"La rapidez de la actividad deja muy poco tiempo a los defensores para responder a esas alertas", escribieron los investigadores de Microsoft.
Respuestas de los desarrolladores y las empresas
El creador de ARTEX, que utiliza el nombre en línea Autumn-27, condenó el uso indebido de la herramienta en una declaración pública del 8 de octubre y negó su implicación en los ataques denunciados. El desarrollador anunció que el proyecto dejaría de recibir actualizaciones públicas y soporte de mantenimiento y pasaría a ser de código cerrado.La empresa china de ciberseguridad ThreatBook dijo en un comunicado del 16 de octubre que ARTEX se originó como un proyecto personal del responsable de producto de RedAgents. La empresa reconoció que la versión de código abierto se había utilizado indebidamente en importantes incidentes de seguridad del sector financiero y que carecía de controles de seguridad integrados.
The Epoch Times se puso en contacto con ThreatBook, Microsoft y ConnectWise para recabar comentarios adicionales sobre los nuevos hallazgos. Ninguna de ellas había respondido en el momento de la publicación. No fue posible contactar con el desarrollador de ARTEX para recabar sus comentarios.