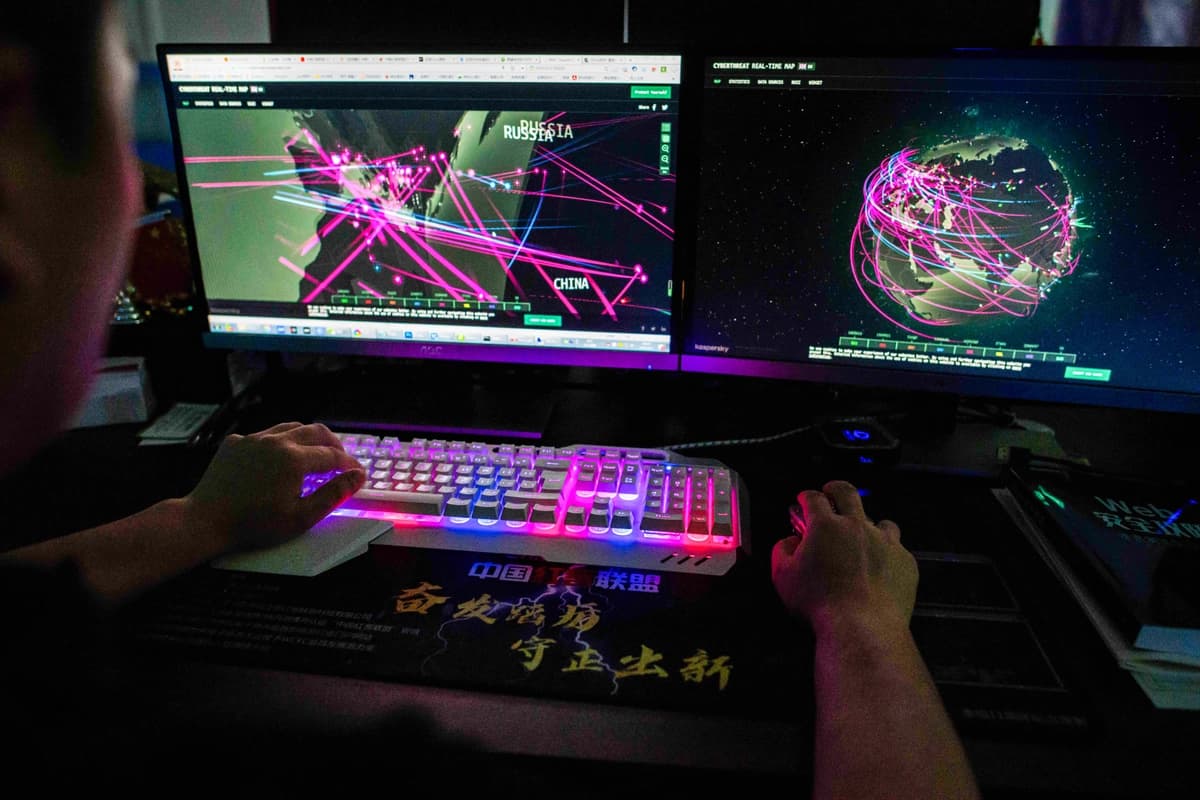
El Departamento de Justicia y el FBI anunciaron el 8 de octubre que habían incautado siete dominios de internet utilizados por piratas informáticos vinculados al Estado chino para atacar infraestructuras críticas y otras redes informáticas en Estados Unidos y en el extranjero.
Las incautaciones se dirigieron contra dos herramientas de pirateo informático presuntamente operadas por ciberdelincuentes que trabajaban para Integrity Technology Group, una empresa de ciberseguridad con sede en Beijing y contratos con el régimen chino.
Según el Departamento de Justicia, estas herramientas se utilizaban para identificar vulnerabilidades de seguridad, obtener acceso no autorizado a redes informáticas y robar información.

No leas más noticias. Entiéndelas.
En Epoch Times Español queremos estar en contacto directo contigo
Seleccionamos para ti lo que de verdad importa, sin ruido ni agendas. Es un canal abierto: si nos escribes, te respondemos.
En un aviso conjunto de ciberseguridad publicado el mismo día, las agencias estadounidenses y de países aliados advirtieron que los hackers informáticos vinculados al régimen chino, facilitados por Integrity Tech, habían combinado escaneos automatizados, grandes redes de dispositivos comprometidos e intrusiones dirigidas para robar información confidencial de organizaciones de todo el mundo, incluidos operadores de infraestructura crítica de EE. UU.
Un juez federal de primera instancia en Pensilvania aprobó la orden de incautación el 6 de octubre, autorizando la redirección de los dominios a servidores controlados por el FBI.
El Departamento de Justicia no ha anunciado cargos penales contra Integrity Tech ni ha identificado a los acusados individuales en relación con las incautaciones.
Esta operación supone la segunda interrupción pública en Estados Unidos de la infraestructura de piratería informática de Integrity Tech en dos años.
En septiembre de 2024, el FBI desmanteló una red de más de 200,000 dispositivos conectados a internet infectados, incluidos routers y cámaras domésticas, que según los investigadores se utilizaban para llevar a cabo operaciones cibernéticas.
Sin embargo, una declaración jurada del FBI recientemente desclasificada indica que las herramientas vinculadas a Integrity Tech siguieron siendo accesibles después.
Los investigadores encontraron un servidor que alojaba una herramienta de pirateo informático en marzo de 2026 y confirmaron que la página de inicio de sesión de otra seguía siendo accesible en septiembre.
"La República Popular China se vale de contratistas y empresas facilitadoras para expandir el alcance y la magnitud de su actividad cibernética maliciosa", dijo Brett Leatherman, subdirector de la División Cibernética del FBI, refiriéndose a la República Popular China.
Empresa eléctrica de EE. UU. y aeropuertos extranjeros en la mira
Según la declaración jurada, una herramienta de pirateo informático, llamada Microscan, buscaba vulnerabilidades en las redes informáticas que los hackers informáticos pudieran explotar más tarde.Los investigadores identificaron actividad de escaneo relacionada con una compañía eléctrica de Carolina del Sur, aeropuertos de Japón y Polonia, una organización multinacional sin fines de lucro y empresas taiwanesas que operan en las industrias del gas natural y la electricidad.
El escaneo no implica necesariamente que los hackers hayan accedido a una red. Los documentos judiciales no demuestran que la compañía eléctrica, los aeropuertos o las empresas energéticas hayan sufrido una violación de seguridad.
Sin embargo, los investigadores dijeron que dos universidades taiwanesas fueron pirateadas con éxito después de que sus redes fueran escaneadas.
Una segunda herramienta, FishHub, se utilizó en operaciones de phishing dirigidas, diseñadas para engañar a las víctimas y hacer que abrieran contenido malicioso.
Tras una brecha inicial, podía distribuir software adicional que permitía a los hackers controlar ordenadores de forma remota, buscar archivos y enviar información robada a servidores bajo su control.
El Departamento de Justicia indicó que aproximadamente 20 universidades taiwanesas fueron víctimas confirmadas de la actividad de FishHub.
Contratista del régimen chino
Integrity Tech fue sancionada por el Departamento del Tesoro de Estados Unidos en enero de 2025 por su papel en operaciones cibernéticas atribuidas a hackers patrocinados por el Estado chino.
En aquel momento, el departamento señaló que la empresa tenía vínculos con el Ministerio de Seguridad del Estado de China, la principal agencia de inteligencia civil del país, y que prestaba servicios a las oficinas de seguridad del Estado y de seguridad pública.
El departamento informó que los hackers que trabajaban para Integrity Tech operaban bajo las órdenes del régimen chino.
El aviso del 8 de octubre describe a Integrity Tech como una empresa con fines de lucro cuyos empleados adquieren o desarrollan herramientas de piratería para su uso y venta, proporcionan infraestructura que respalda los ciberataques y comprometen redes en todo el mundo.
Según las agencias, esos servicios contribuyen a un ecosistema cibernético chino más amplio que busca robar información confidencial de víctimas en todo el mundo.
Integrity Tech cotiza en la Bolsa de Valores de Shanghái con el código bursátil 688244.
En una declaración de enero de 2025, la empresa rechazó las acusaciones anteriores de Estados Unidos, alegando que carecían de fundamento. Sostuvo que operaba legalmente y que no tenía filiales, operaciones comerciales ni activos en Estados Unidos.
The Epoch Times se puso en contacto con Integrity Tech, el FBI y el Departamento de Justicia para solicitar comentarios, pero no recibió respuesta antes de la publicación.
Cuando se le preguntó sobre las incautaciones en una rueda de prensa el 9 de octubre, la portavoz del Ministerio de Asuntos Exteriores chino, Mao Ning, dijo que Beijing se opone a los ciberataques y rechaza lo que describió como desinformación con motivaciones políticas.
Acusó a Washington de doble rasero y manipulación política, pero no abordó directamente las acusaciones contra Integrity Tech.
Las agencias advierten sobre el robo de datos a escala mundial
El aviso conjunto, emitido por el FBI, la Agencia de Seguridad Nacional, la Agencia de Seguridad de Infraestructura y Ciberseguridad y autoridades de otros seis países, identificó objetivos estadounidenses en los sectores de servicios gubernamentales, manufactura crítica, atención médica y tecnología de la información.Los hackers también atacaron agencias de aplicación de la ley estadounidenses, instituciones educativas y organizaciones religiosas, así como a entidades del sudeste asiático, África y otras partes de Norteamérica.
Las agencias describieron la actividad como algo que se extendía más allá del grupo de ciberespionaje Flax Typhoon, respaldado por China, e incluía operaciones también rastreadas bajo los nombres de Ethereal Panda y Red Juliett, aunque advirtieron que dichas etiquetas no corresponden necesariamente a grupos u operaciones idénticas.
El aviso advertía que los hackers utilizaban una combinación de escaneos masivos y ataques dirigidos para entrar en redes informáticas, robar credenciales de cuentas, mantener accesos no autorizados y extraer archivos y correos electrónicos sensibles.
Parte del software malicioso se disfrazaba de programas legítimos de Windows.
Otras herramientas explotaban las vulnerabilidades de los servicios de correo electrónico de Microsoft o permitían a los atacantes mantener el acceso remoto, dificultando al mismo tiempo la detección de su actividad.
El FBI identificó víctimas de robo de correo electrónico entre agencias gubernamentales, organizaciones policiales, sistemas de atención médica e instituciones religiosas en el sudeste asiático.
En algunos casos, el acceso a la información robada estaba restringido a direcciones de internet en Xiamen, China.
Según el comunicado, los investigadores también descubrieron una aplicación en línea personalizada, mantenida por los hackers, que permitía a terceros recuperar correos electrónicos robados de cuentas específicas.
Las agencias instaron a las entidades gubernamentales y a los operadores de infraestructuras críticas a que revisen sus redes en busca de indicios de vulneración, corrijan rápidamente las vulnerabilidades de seguridad conocidas, desactiven los servicios innecesarios y refuercen la protección de las cuentas.