El cibercrimen ha sido un riesgo constante para quienes realizan negocios en línea. Sin embargo, está teniendo un impacto devastador en las pequeñas empresas estadounidenses, con pérdidas superiores a los mil millones de dólares anuales, según el Instituto de Estrategias Públicas y Privadas.
Quienes han sufrido intentos de fraude en línea dicen que los ataques —que incluyen el phishing, las estafas por correo electrónico, los pedidos falsos y el ransomware— se están volviendo más sofisticados a medida que se expanden las capacidades de la inteligencia artificial (IA).

Los expertos en ciberdelincuencia señalan que el fraude digital impulsado por la IA no hará más que empeorar, y existen razones por las que los delincuentes obtienen altas tasas de éxito al atacar a las pequeñas empresas.

No leas más noticias. Entiéndelas.
En Epoch Times Español queremos estar en contacto directo contigo
Seleccionamos para ti lo que de verdad importa, sin ruido ni agendas. Es un canal abierto: si nos escribes, te respondemos.
"Las pequeñas empresas suelen ser más vulnerables, ya que no cuentan con los conocimientos ni los recursos necesarios para identificar y corregir las vulnerabilidades en su infraestructura informática que les ayudarían a identificar estas amenazas", dijo Daniel Ward, coordinador del programa de TI y Ciberseguridad de la Universidad del Sur de New Hampshire, a The Epoch Times.
Ward señaló que muchas pequeñas empresas dependen de una sola persona para gestionar toda su infraestructura digital, incluida la seguridad.
"A menudo, el propietario del negocio desempeña esta función, o bien subcontrata estas responsabilidades a [un proveedor de servicios gestionados] que puede no estar especialmente centrado en la seguridad o no tener muchos conocimientos al respecto", añadió.
Chris McGlasson, director de informática a tiempo parcial de ClearStack Advisory, estuvo de acuerdo.
"Las pequeñas empresas son vulnerables porque la seguridad no es responsabilidad de nadie a tiempo completo. Normalmente, una sola persona se encarga de la informática, gestionando el servicio de asistencia técnica, los proveedores y solucionando cualquier problema del día", dijo McGlasson a The Epoch Times.
McGlasson dijo que los delincuentes son conscientes de esto y lo utilizan en su beneficio.
"Explotan la confianza más que la tecnología: una factura falsa de un proveedor real, un correo electrónico falsificado del propietario ordenando al departamento de contabilidad que transfiera fondos. Las grandes empresas cuentan con departamentos que detectan esto. Las pequeñas suelen tener solo una persona y mucha suerte".
Además, Ward indicó que hay mucho más en juego que solo dinero.
"Sobre todo si esos clientes o proveedores también se ven afectados [por el fraude]. Esto contribuye a erosionar la confianza en la empresa y repercute en las relaciones comerciales futuras".
"Desde el punto de vista financiero, he visto que cada vez más pequeñas empresas se ven afectadas por estafas de phishing, con empleados de contabilidad que transfieren dinero debido a ataques de suplantación de identidad", añadió.
Ward explicó que las empresas que sufren robos suelen tener dificultades para recuperar los fondos sustraídos. Algunos estudios han revelado que la tasa de recuperación en casos de estafas en línea es inferior al 10 %.
En abril, el Instituto de Estrategias Públicas y Privadas publicó su encuesta a 500 pequeñas empresas estadounidenses, la cual reveló que el 72 % sufrió fraude, estafas o ataques de ransomware el año pasado.
Los ataques más frecuentes fueron el fraude con tarjetas de crédito, el fraude en pagos y el phishing por correo electrónico. Las pérdidas para los afectados promediaron casi 60,000 dólares por fraude en pagos y más de 90,000 dólares por estafas por correo electrónico.
Dentro de ese mismo grupo, el 76 % de los propietarios de pequeñas empresas informaron haber utilizado inteligencia artificial en el ciberataque.
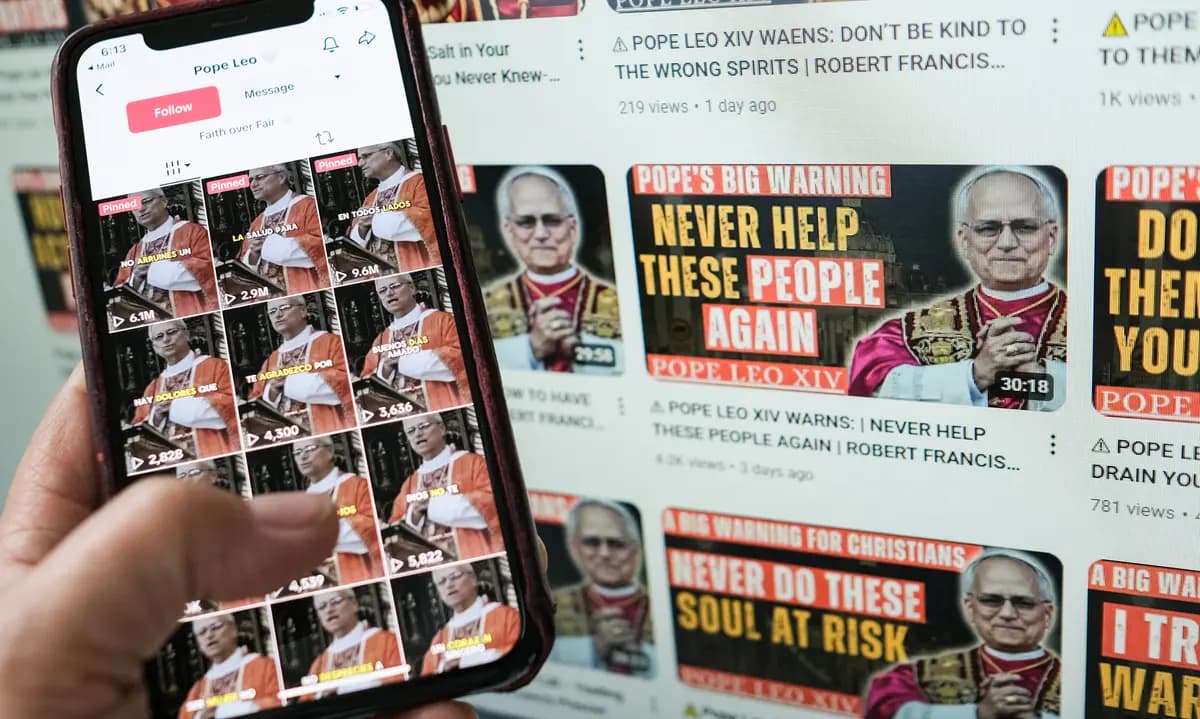 Una pantalla de teléfono inteligente y una de computadora muestran cuentas de YouTube y TikTok publicando audio deepfake generado por IA del Papa León XIV en Los Ángeles el 2 de junio de 2025. (Chris Delmas/AFP vía Getty Images).
Puntos ciegos
Ed Gaudet, fundador de Censinet, plataforma de inteligencia de riesgos y ciberseguridad, dijo que los delincuentes se sienten atraídos por las empresas donde la defensa "es escasa"."Las pequeñas empresas son vulnerables porque todo en ellas está diseñado para la velocidad, y la velocidad es precisamente lo que explota el fraude", dijo Gaudet a The Epoch Times.
En su trabajo, ha visto de cerca el precio de un ataque de ransomware.
"Uno de mis clientes, una pequeña clínica especializada, sufrió una brecha de seguridad a través de una herramienta de acceso remoto que un proveedor de facturación había instalado años atrás. Nadie recordaba que estaba allí, así que nadie la vigilaba. En pocos días, todo quedó bloqueado", dijo Gaudet.
La empresa perdió el acceso a la programación, los registros, la facturación; a todo lo que necesitaba para funcionar.
"Estuvieron casi un mes trabajando sobre el papel, con el personal llamando a los pacientes desde sus teléfonos personales para reprogramar las citas. Sin embargo, el rescate fue el menor de los gastos".
Gaudet dijo que muchas citas canceladas nunca se reprogramaron. La aseguradora de la empresa afectada impugnó partes de la reclamación durante semanas, mientras las facturas seguían acumulándose.
Añadió que dos empleados renunciaron debido al estrés extremo que suponía el esfuerzo de recuperación. "El ataque en sí duró días. Tardamos casi un año en paliar los daños económicos", dijo.
Al igual que muchos, Gaudet cree que la IA ha facilitado más que nunca el robo a empresas. En su opinión, otorga una ventaja considerable incluso a los delincuentes novatos.
Antes de la IA, decía que para los estafadores existía una disyuntiva entre "calidad y cantidad".
Rompiendo el círculo
Gracias a la clonación de voz mediante IA y a los vídeos deepfake cada vez más realistas, es fácil convencer a alguien de que eres un cliente, un proveedor o incluso el jefe.Los ataques con deepfakes no son un fenómeno nuevo, pero aún hay quienes tienen dificultades para distinguirlos. En un estudio de iProov, menos del 1 % de los participantes pudo identificar correctamente los deepfakes y las muestras reales.
Paradójicamente, la confianza individual en la capacidad de detectar un deepfake era alta: el 60 % de los participantes dijo sentirse capaz de identificarlo con precisión.
Por eso, Gaudet señaló que interrumpir el ciclo de retroalimentación de un delincuente es fundamental para frustrar un ataque. "Dejen de autenticar a las personas y empiecen a autenticar a través de canales que el atacante no controle", recomendó.
Gaudet citó un caso en Hong Kong donde un empleado del departamento financiero se unió a una videollamada, vio a su director financiero y a sus colegas en la pantalla y les envió una transferencia bancaria con una cantidad aproximada equivalente al precio de una flota de aviones privados.
"Cada rostro en esa llamada era un deepfake. La lección es que la solicitud llegó a través del canal del atacante y la confirmación se produjo en el mismo canal. Hay que romper ese ciclo. Acuerden una palabra clave para todo lo relacionado con dinero o credenciales. Y repitan con su equipo una frase: Les devolveré la llamada al número que tenemos registrado", dijo. McGlasson estuvo de acuerdo.
"En cuanto a la verificación, que sea una práctica habitual. Cualquier solicitud que involucre dinero o datos confidenciales se confirma a través de un segundo canal: una llamada telefónica a un número conocido, nunca una respuesta al correo electrónico que realizó la solicitud".
Dijo que debe haber una regla de "cero excepciones", incluso si la solicitud se marca como urgente.
"Sobre todo cuando es urgente. La urgencia es el arma", dijo McGlasson. Para los propietarios de pequeñas empresas como Angela Zeng, sortear un campo minado de intentos de ciberataques se está convirtiendo en algo habitual en sus operaciones.
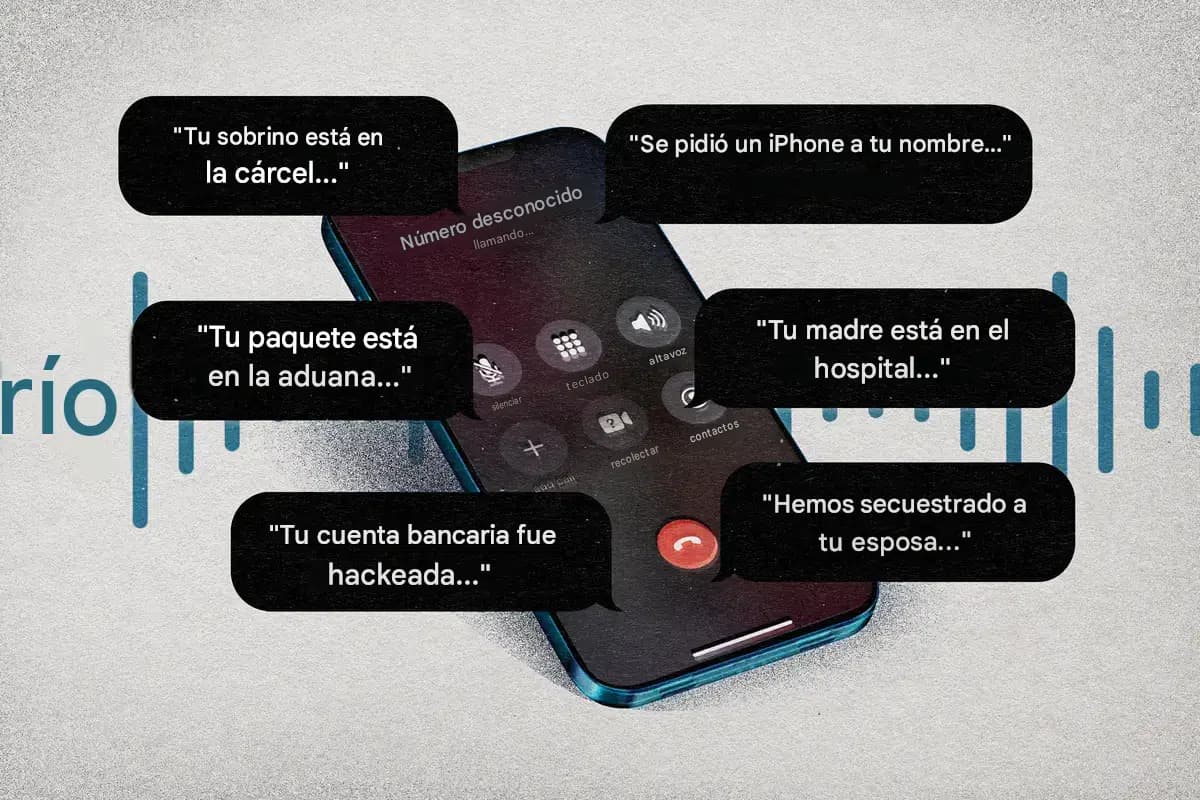 Ilustración de The Epoch Times, Shutterstock
"Soy el objetivo de estos correos electrónicos no deseados. … Hemos observado un flujo creciente de invitaciones sospechosas para la presentación de propuestas, enlaces de pago y facturas que llegan a los buzones de correo de nuestra empresa, cada una con la apariencia de provenir de un cliente o proveedor real, con un archivo adjunto y una solicitud para hacer clic en enlaces o abrir archivos adjuntos", dijo Zeng a The Epoch Times.
Zeng es la fundadora y directora ejecutiva de Karviva, una empresa de bebidas con sede en St. Louis. Dijo que su equipo no abrió los mensajes sospechosos, pero el volumen ha aumentado tanto que está considerando contratar a un responsable de ciberseguridad.
"Ese es el verdadero costo para una empresa de nuestro tamaño. No el dinero robado por un delincuente, sino un salario completo destinado a la defensa en lugar de al desarrollo de productos y al personal que hace crecer el negocio", dijo.
Zeng tiene una regla firme y rápida cuando se trata de comunicaciones sospechosas.
"No abrimos ningún enlace que no esperábamos, ni siquiera para ver quién lo envió. Si una factura no coincide con algo que pedimos, llamamos al proveedor para verificarlo. La verificación debe realizarse fuera del correo electrónico".
Hasta ahora, ha tenido la suerte de evitar ser víctima de un fraude costoso y perjudicial para su reputación. Sin embargo, contratar a un experto en seguridad a tiempo completo no es un gasto que muchas pequeñas empresas puedan afrontar.
Según un estudio de StrongDM, el 47 % de las empresas con menos de 50 empleados cuentan con presupuesto para un profesional de ciberseguridad. El 51 % de las pequeñas empresas afirmaron no tener implementadas medidas de ciberseguridad, y solo el 17 % dijo tener un seguro contra este tipo de ataques.
Pero McGlasson y Gaudet dijeron que los propietarios de pequeñas empresas pueden tomar medidas para proteger sus negocios hoy mismo sin arruinarse. "Los mayores errores que veo son: la falta de autenticación multifactor en el correo electrónico y la banca, y copias de seguridad que nunca se han probado", dijo McGlasson.
Gaudet estuvo de acuerdo. Casi todo el mundo tiene copias de seguridad; casi nadie las ha probado. Están en la misma red que todo lo demás, así que cuando ataca un ransomware, también cifra las copias de seguridad. Te enteras de esto en el peor momento posible, cuando las copias de seguridad eran tu único plan de recuperación.
Añadió que las soluciones a este problema son "vergonzosas por lo baratas que son". Gaudet explicó que la autenticación multifactor para el correo electrónico y el acceso remoto, junto con las copias de seguridad que se mantienen sin conexión y se prueban antes de que sea necesaria la restauración, son medidas importantes que los propietarios pueden tomar de inmediato.
McGlasson considera que la autenticación de correo electrónico es la herramienta de defensa menos utilizada. Entre estas herramientas se incluyen Sender Policy Framework, DomainKeys Identified Mail y Domain-based Message Authentication, Reporting, and Conformance.
"Es gratis, se configura en una tarde y detiene de raíz una gran cantidad de correos electrónicos fraudulentos. La mayoría de las pequeñas empresas nunca han oído hablar de ello", dijo McGlasson.