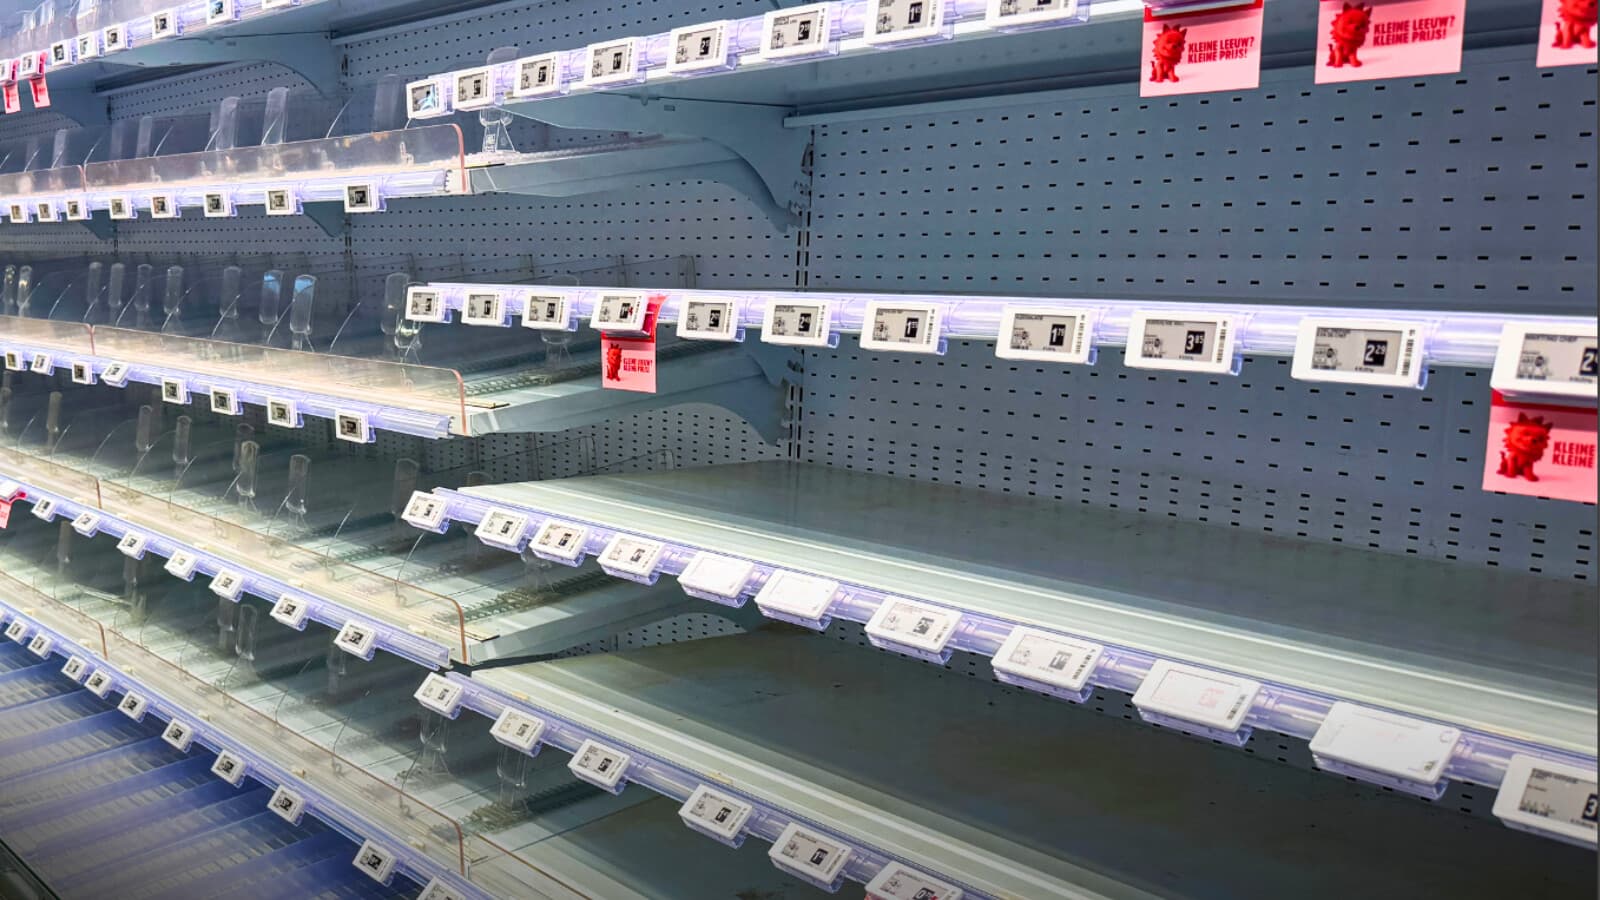
Los ciberdelincuentes han ajustado de forma remota la temperatura de los refrigeradores de los supermercados, provocando su sobrecalentamiento, en al menos ocho países europeos este mes, tras una serie de ataques en Francia en octubre.
Los ciberataques en Bélgica, Estonia, Alemania, Irlanda, Italia, los Países Bajos, Portugal y Suecia provocaron que los alimentos se echaran a perder. Los incidentes en Francia le costaron a los minoristas decenas de millones de euros, según declaró Thierry Cotillard, presidente del gigante de supermercados Les Mousquetaires, al medio local BFM TV.
Aunque dos grupos de hackers prorrusos se atribuyeron la autoría de los ataques, el Kremlin ha negado que Rusia sea responsable.
El 9 de noviembre, Francia culpó al Cuerpo de la Guardia Revolucionaria Islámica de Irán por los ataques cibernéticos que afectaron a cientos de supermercados en todo el país, calificándolos de "campaña sin precedentes en cuanto a su escala y nivel de agresividad".
No leas más noticias. Entiéndelas.
En Epoch Times Español queremos estar en contacto directo contigo
Seleccionamos para ti lo que de verdad importa, sin ruido ni agendas. Es un canal abierto: si nos escribes, te respondemos.
Se cree que los ciberataques fueron provocados por hackers que utilizaron las conexiones a Internet de los sistemas de los refrigeradores para acceder a ellos y luego subir los controles de temperatura.
Tras el ataque del mes pasado, la agencia nacional de ciberseguridad de Francia instó a las tiendas a utilizar una conexión VPN segura para conectarse a Internet, instalar actualizaciones de firmware y cambiar las contraseñas.
Incidentes similares en toda Europa han generado dudas sobre si los supermercados de Estados Unidos podrían convertirse pronto en objetivos.
El 5 de noviembre, la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU., el FBI y los departamentos de Agricultura, Transporte y Salud y Servicios Humanos instaron a las empresas de Estados Unidos a proteger los controles vulnerables de los sistemas de refrigeración utilizados para almacenar alimentos y medicamentos.
Andy Jenkinson, investigador del Cyber Theory Institute y autor del libro “Stuxnet to Sunburst: 20 Years of Digital Exploitation and Cyber Warfare” (De Stuxnet a Sunburst: 20 años de explotación digital y guerra cibernética), declaró a The Epoch Times que la falta de un “air gap” digital era el problema a corto plazo de los refrigeradores.
La ausencia de una conexión a Internet —conocida en el ámbito militar y de la informática como “air gapping”— hace que los sistemas sean mucho más difíciles de hackear.
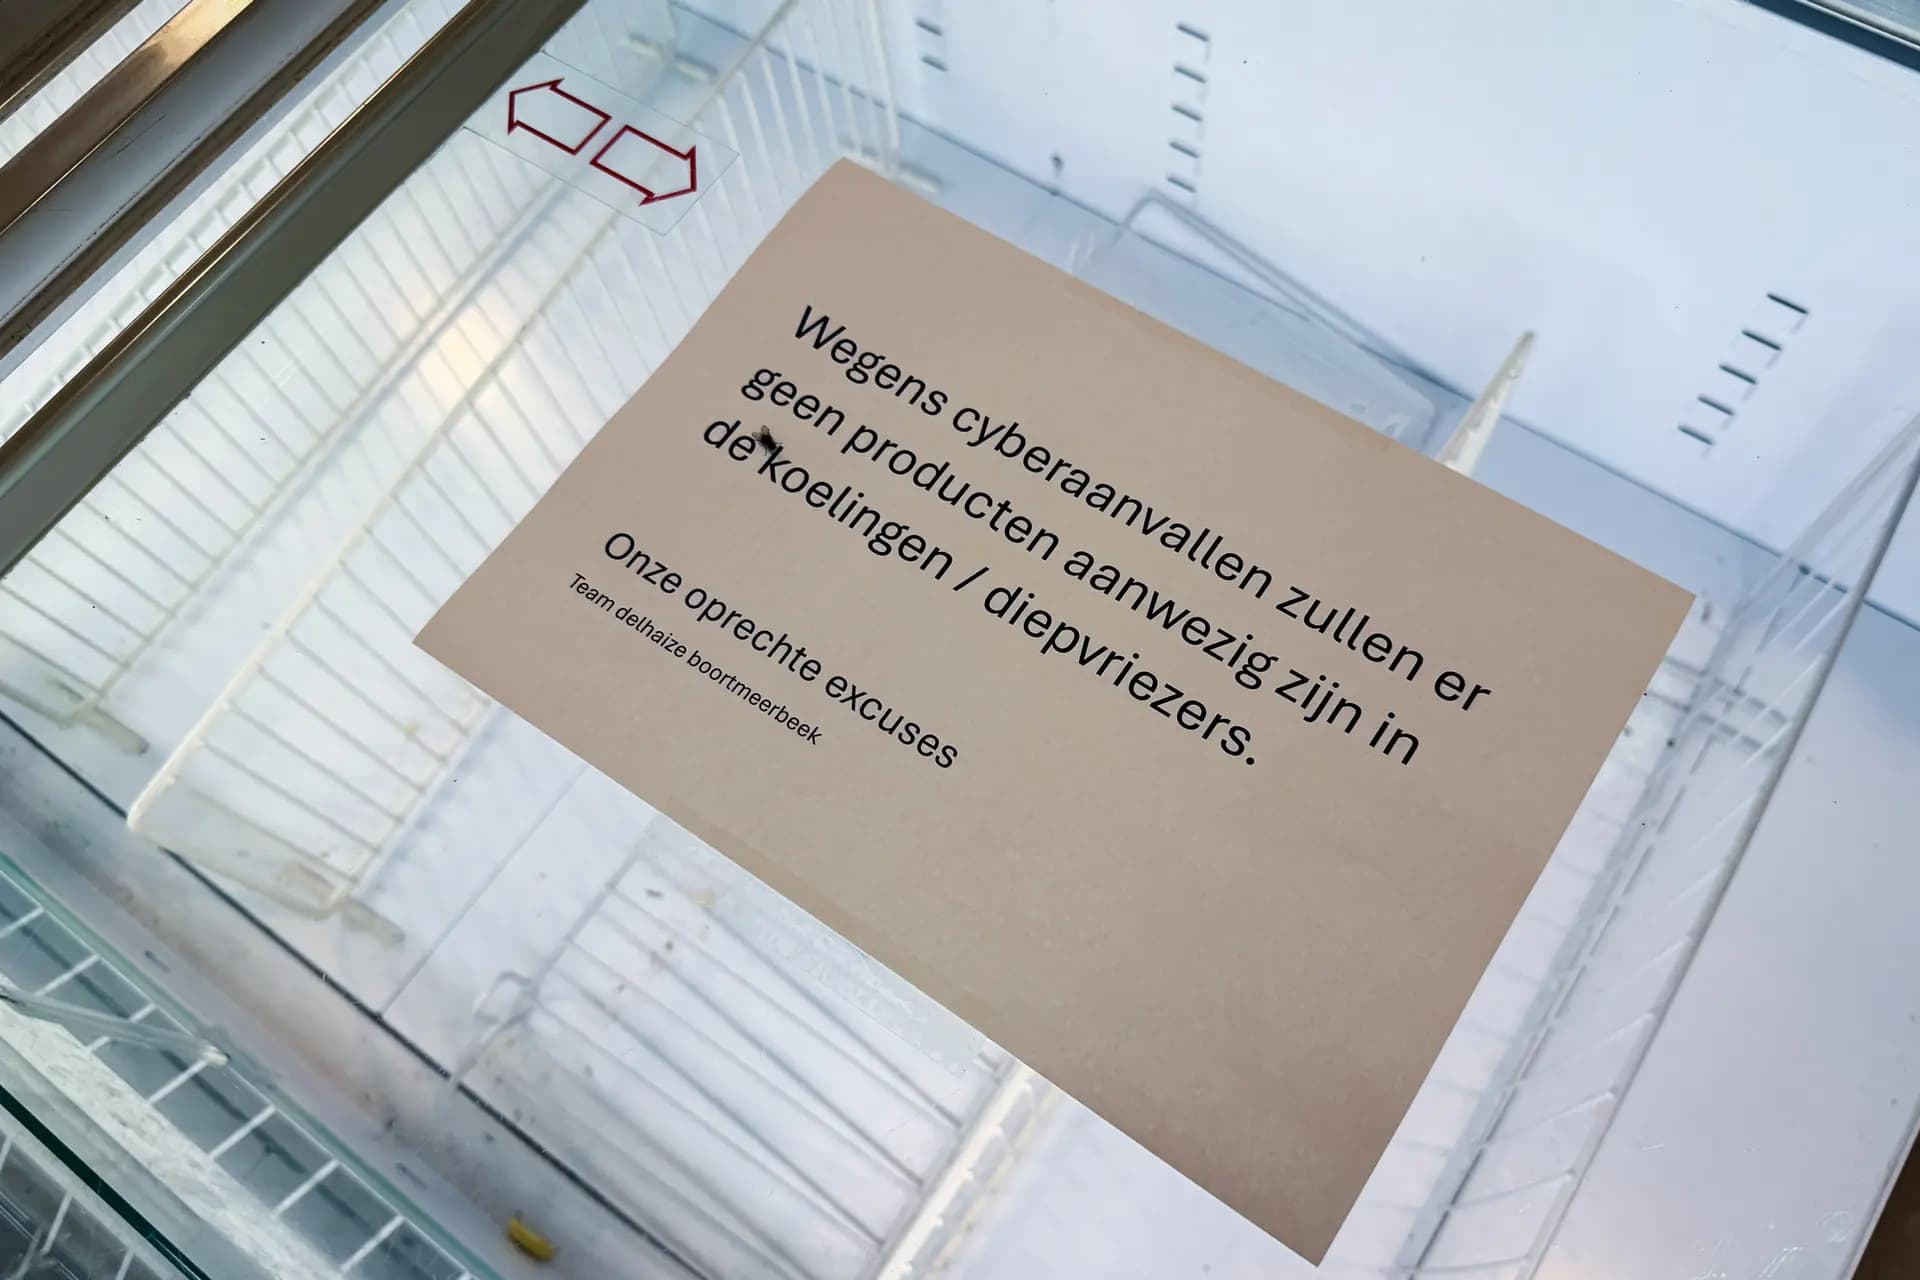 Un letrero en un congelador vacío dice: "Debido a ciberataques, no habrá productos disponibles en los refrigeradores ni en los congeladores. Nuestras más sinceras disculpas", tras un incidente de TI ocurrido en Boortmeerbeek, Bélgica, el 2 de noviembre de 2026. (Maude Brulard/AFP vía Getty Images).
"El aislamiento físico (air gap) detendría los ataques que utilizan conexiones a Internet para obtener acceso ilegal", dijo Jenkinson.
¿Fueron blanco de los ataques los economatos del Ejército de EE. UU.?
"Los recientes ciberataques dirigidos a los sistemas de refrigeración de Danfoss y Sabcobel en toda Europa ya no son solo una molestia comercial", dijo Jenkinson. "El Pentágono está investigando activamente si estas mismas tácticas sofisticadas están relacionadas con las recientes fallas en los congeladores de varios economatos militares de EE. UU."The Epoch Times se comunicó con Danfoss y Sabcobel para obtener comentarios, pero no recibió respuesta al momento de la publicación.
[Los ataques a los refrigeradores] son un intento deliberado de interrumpir nuestra cadena de suministro de alimentos y socavar la confianza de los consumidores en ella, una advertencia que debemos tomar en serio
El Departamento de Guerra de EE. UU. (DOW) respondió por correo electrónico a The Epoch Times.
“Estamos al tanto de las especulaciones sobre un posible incidente cibernético”, dijo un portavoz del Departamento de Guerra. “El Servicio de Investigación Criminal de Defensa (DCIS), el brazo de investigación criminal de la Oficina del Inspector General del DOW, está a cargo de una investigación conjunta. Por razones de seguridad, no hacemos comentarios sobre investigaciones policiales en curso”.
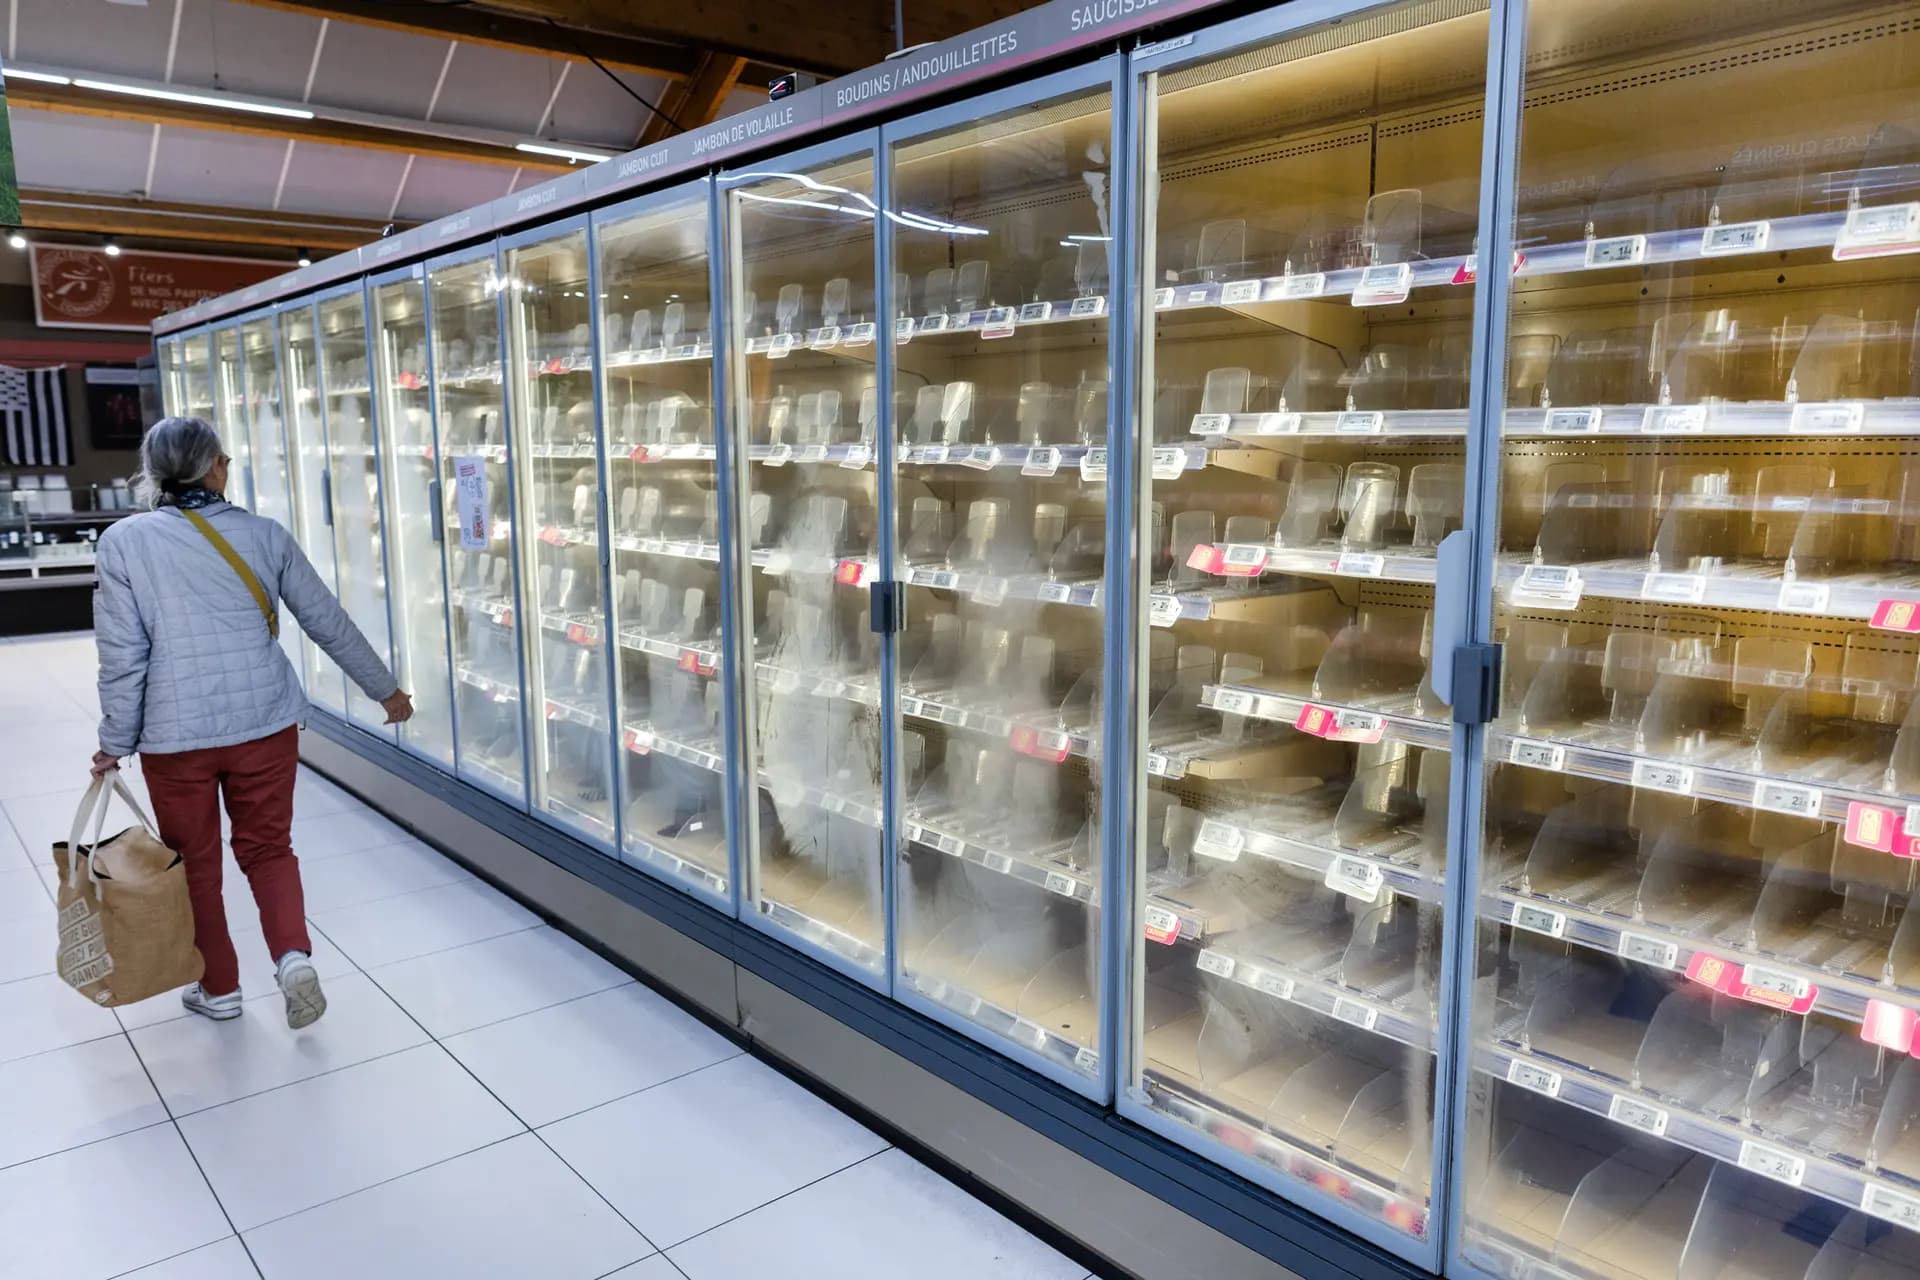 Una mujer pasa junto a unos refrigeradores vacíos en un supermercado Intermarché tras un ciberataque ocurrido en Névez, Francia, el 12 de octubre de 2026. El ataque provocó que los refrigeradores de la cadena se descongelaran. (Fred Tanneau/AFP vía Getty Images).
La Comisión Europea señaló que los ataques a los refrigeradores demostraron el potencial disruptivo de las amenazas digitales.
“Se trata de un intento deliberado de interrumpir nuestra cadena de suministro de alimentos y socavar la confianza de los consumidores en ella, una advertencia que debemos tomar en serio”, dijo el comisionado de la UE para la Agricultura, Christophe Hansen. “La repetición de estos ciberataques es profundamente preocupante”.
El director del Centro Nacional de Ciberseguridad (NCSC) de Gran Bretaña, Richard Horne, señaló durante la Revisión Anual 2026 del NCSC, celebrada el 3 de noviembre, que si los líderes de las empresas minoristas y otras organizaciones no abordan la situación con rapidez, es posible que pronto tengan que dar explicaciones a sus accionistas, clientes y empleados cuando se produzca un desastre de mayor magnitud.
¿Quién está detrás de los ataques?
Hasta el momento, dos grupos de hackers prorrusos, NoName057(16) y Z-Pentest, se atribuyeron la autoría de los ataques en una publicación en Telegram.Sin embargo, Oleg Shakirov, un investigador en política cibernética y seguridad internacional con sede en Washington, escribió en su Substack que había razones de peso para dudar de que realmente estuvieran involucrados.
“Al igual que otros actores hacktivistas, tanto NoName057(16) como Z-Pentest tienden a exagerar el impacto de sus actividades”, señaló Shakirov. “Así que atribuirse el mérito de una de las campañas más comentadas definitivamente no les hará daño”.
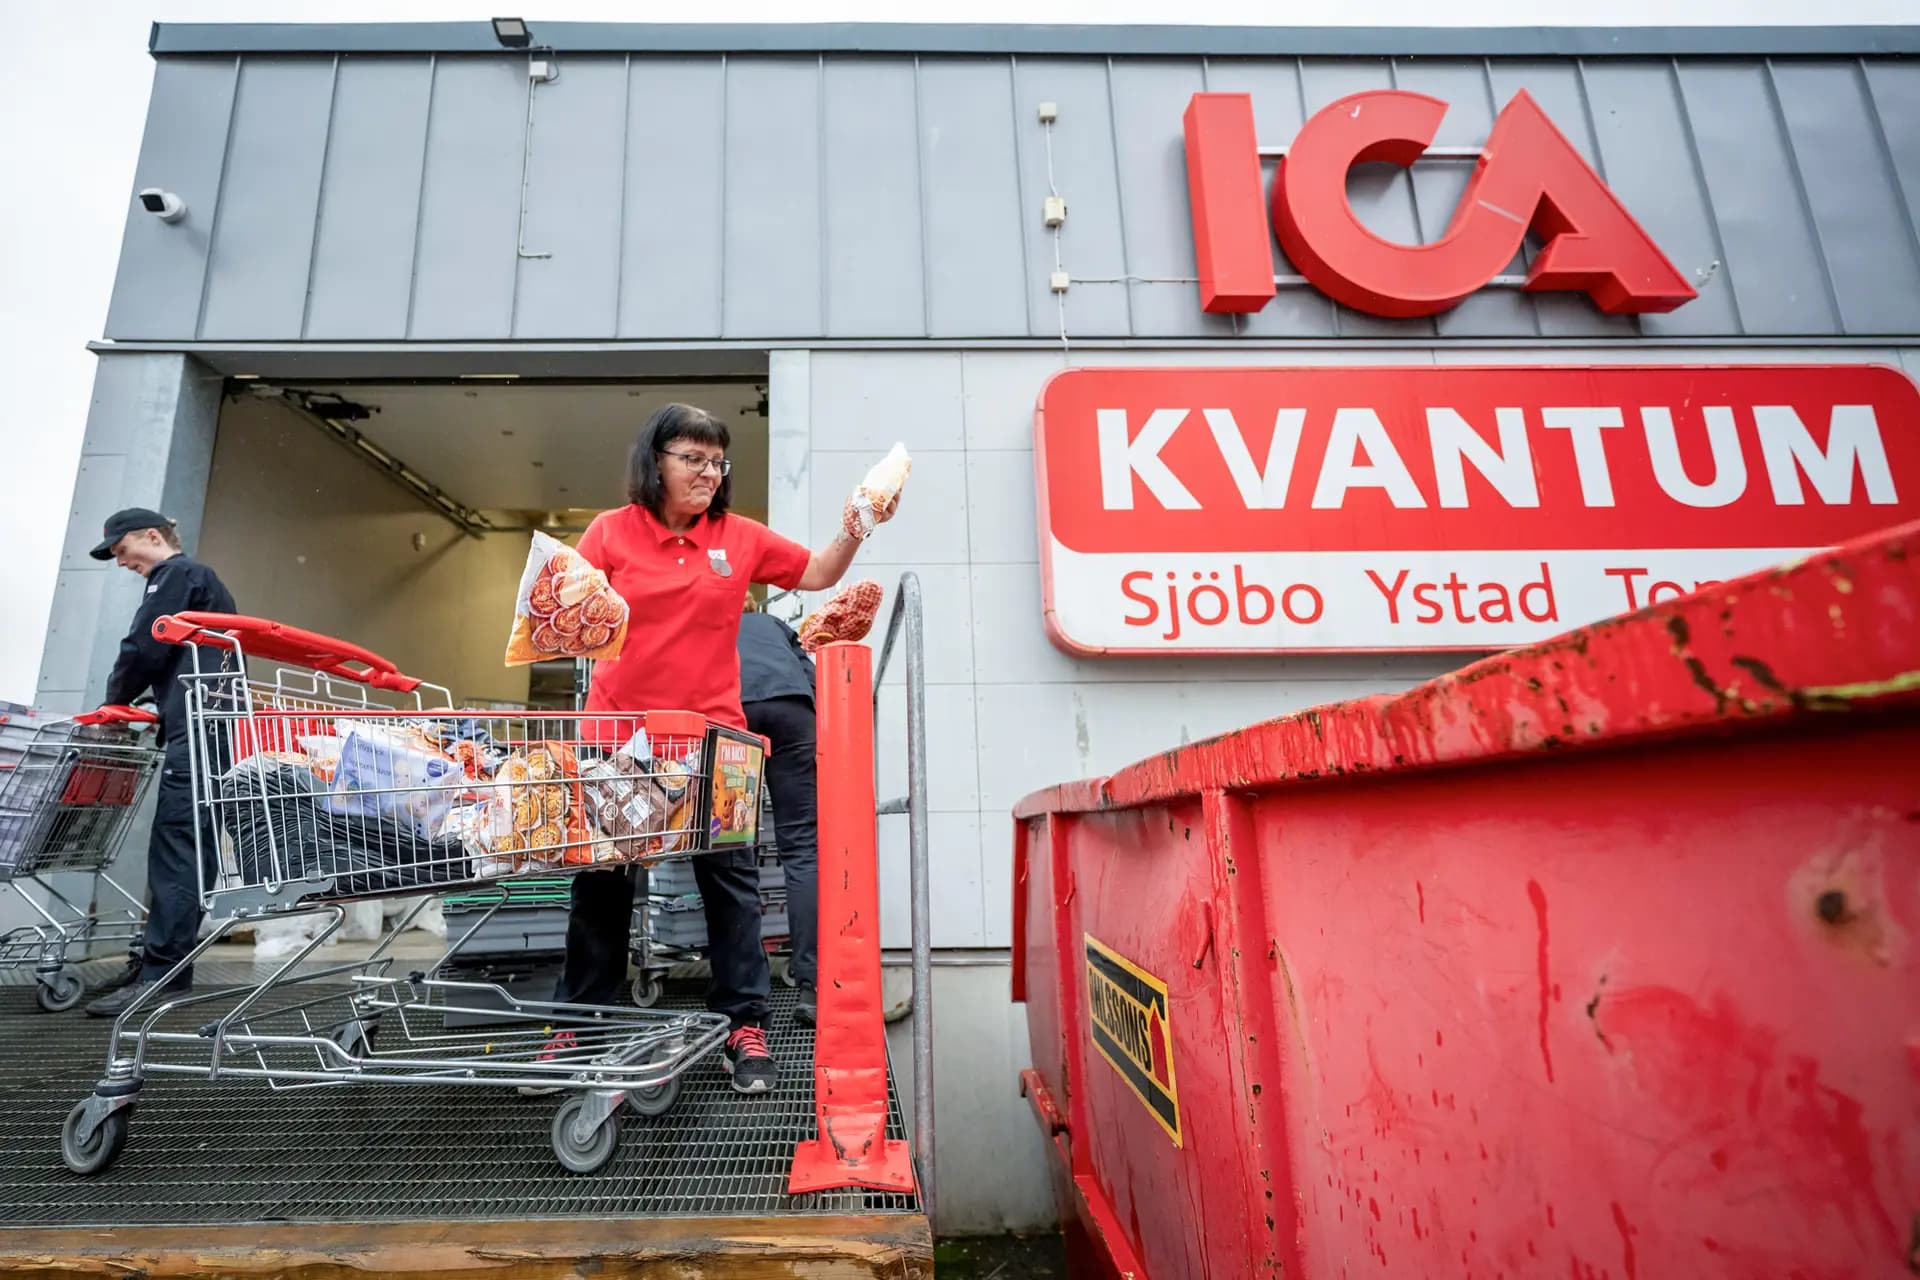 Los empleados desechan alimentos en mal estado afuera de un supermercado después de que un ataque de piratas informáticos elevara la temperatura en los congeladores de la tienda en Sjoebo, Suecia, el 2 de noviembre de 2026. (Johan Nilsson/Agencia de Noticias TT/AFP vía Getty Images).
Shakirov declaró a The Epoch Times que NoName057(16) y Z-Pentest eran más conocidos por ciberataques oportunistas aislados que por campañas a gran escala.
Señaló que, en diciembre de 2025, Victoria Dubranova, de 33 años, fue acusada en relación con un ciberataque contra una empresa procesadora de carne en Vernon, California, que provocó que se echaran a perder más de 2000 libras de carne. Fue extraditada y acusada del ataque, que presuntamente fue llevado a cabo por Z-Pentest, un grupo que a veces se conoce como CyberArmyofRussia_Reborn (CARR).
Los ciberataques a veces tenían motivos económicos y otras veces motivos políticos, dijo Shakirov
Dijo que los ciberataques a veces tienen motivaciones económicas y otras veces, políticas.
“Pero esto simplemente nos recuerda a todos la fragilidad de esta infraestructura digital”, dijo Shakirov.
El 13 de julio, el FBI, la Agencia de Seguridad Nacional (NSA) y otras dos agencias estadounidenses se unieron a Gran Bretaña, Francia, Canadá y otros nueve países para emitir un aviso de ciberseguridad, en el que alertaban sobre la amenaza que representan para las redes de infraestructura crítica los actores cibernéticos rusos vinculados al Centro 16, una rama del Servicio Federal de Seguridad de Rusia que presuntamente financia a una serie de actores maliciosos en el ámbito cibernético.
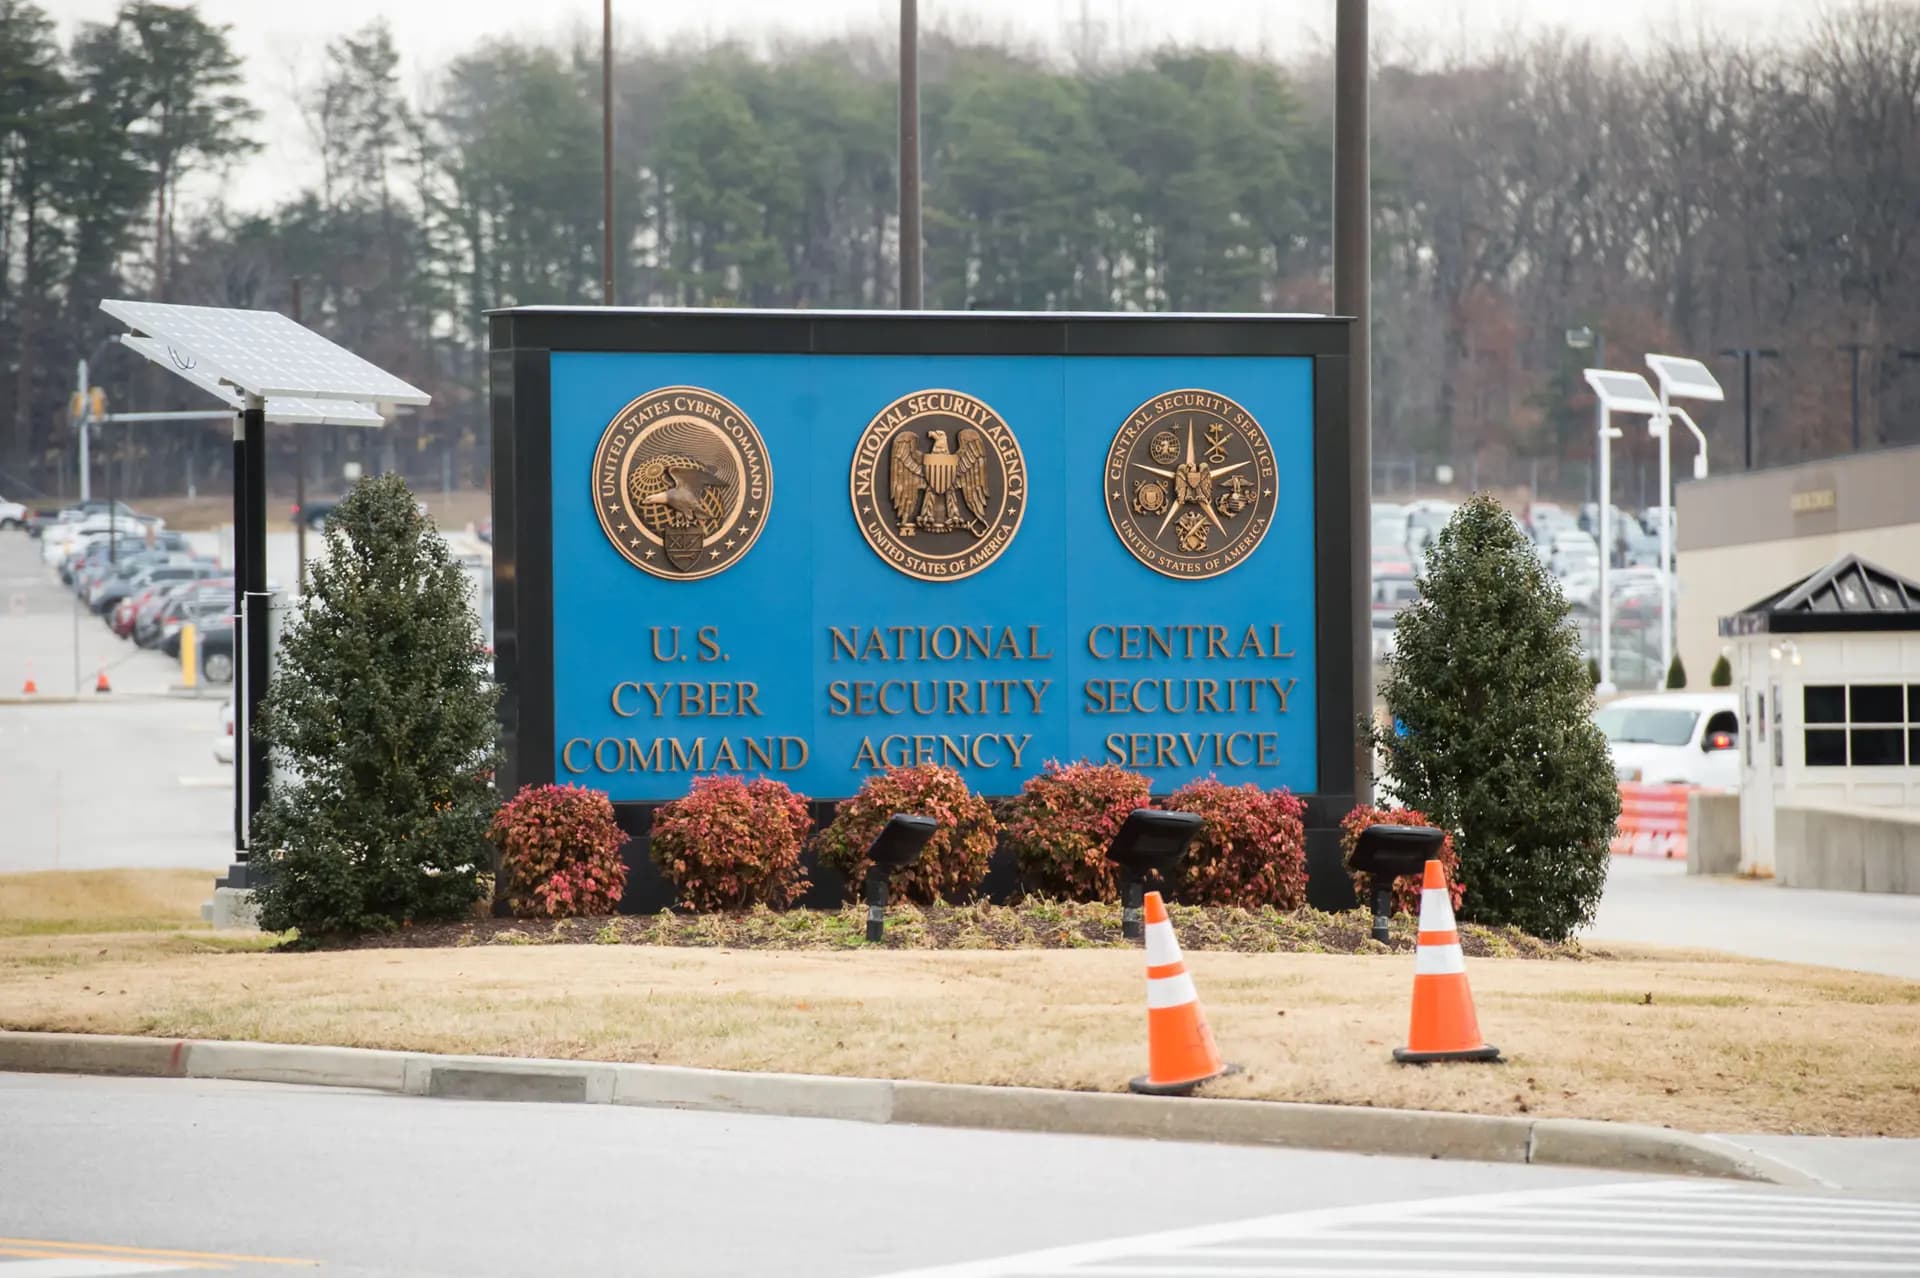 Un letrero de la Agencia de Seguridad Nacional (NSA), el Comando Cibernético de EE. UU. y el Servicio Central de Seguridad cerca de la entrada a la sede de la Agencia de Seguridad Nacional, en Fort Meade, Maryland, el 14 de febrero de 2018. (Saul Loeb/AFP vía Getty Images).
El 5 de noviembre, el Kremlin negó estar involucrado en los recientes ataques a los refrigeradores.
¿Podría ser Estados Unidos el próximo?
Jason Radney, director ejecutivo de Coast2Coast MSP, una empresa de servicios de TI en Tampa Bay, Florida, dijo en un correo electrónico a The Epoch Times que era muy posible que los ataques a refrigeradores pudieran ocurrir en Estados Unidos.“Los mismos equipos de refrigeración y control de edificios, y los mismos hábitos de acceso remoto de los proveedores, son comunes en las tiendas estadounidenses”, señaló Radney.
“No daría por sentado que un océano sea una protección. Los atacantes tienden a reutilizar lo que funciona, por lo que las cadenas estadounidenses deberían considerar a Europa como una alerta temprana, no como un problema ajeno”.
Tracy Guarino, líder en gobernanza tecnológica con sede en Nashville y directora ejecutiva de Guarino Advisors, dijo a The Epoch Times que tenía un consejo para todos los supermercados y tiendas de abarrotes de EE. UU. que se preguntan si los hackers apuntarían a Estados Unidos.
Los atacantes tienden a reutilizar lo que funciona, por lo que las cadenas estadounidenses deberían considerar a Europa como una alerta temprana, no como un problema ajeno
Guarino señaló que los ejemplos en los Países Bajos ilustran la importancia de tomar medidas preventivas de inmediato.
“En los Países Bajos, la mayoría de las tiendas habían protegido sus sistemas después del ataque en Francia. Las pocas que no lo habían hecho fueron las que resultaron afectadas”, dijo Guarino. “Esa es la lección: la preparación es mucho menos costosa que un congelador que se descongela”.
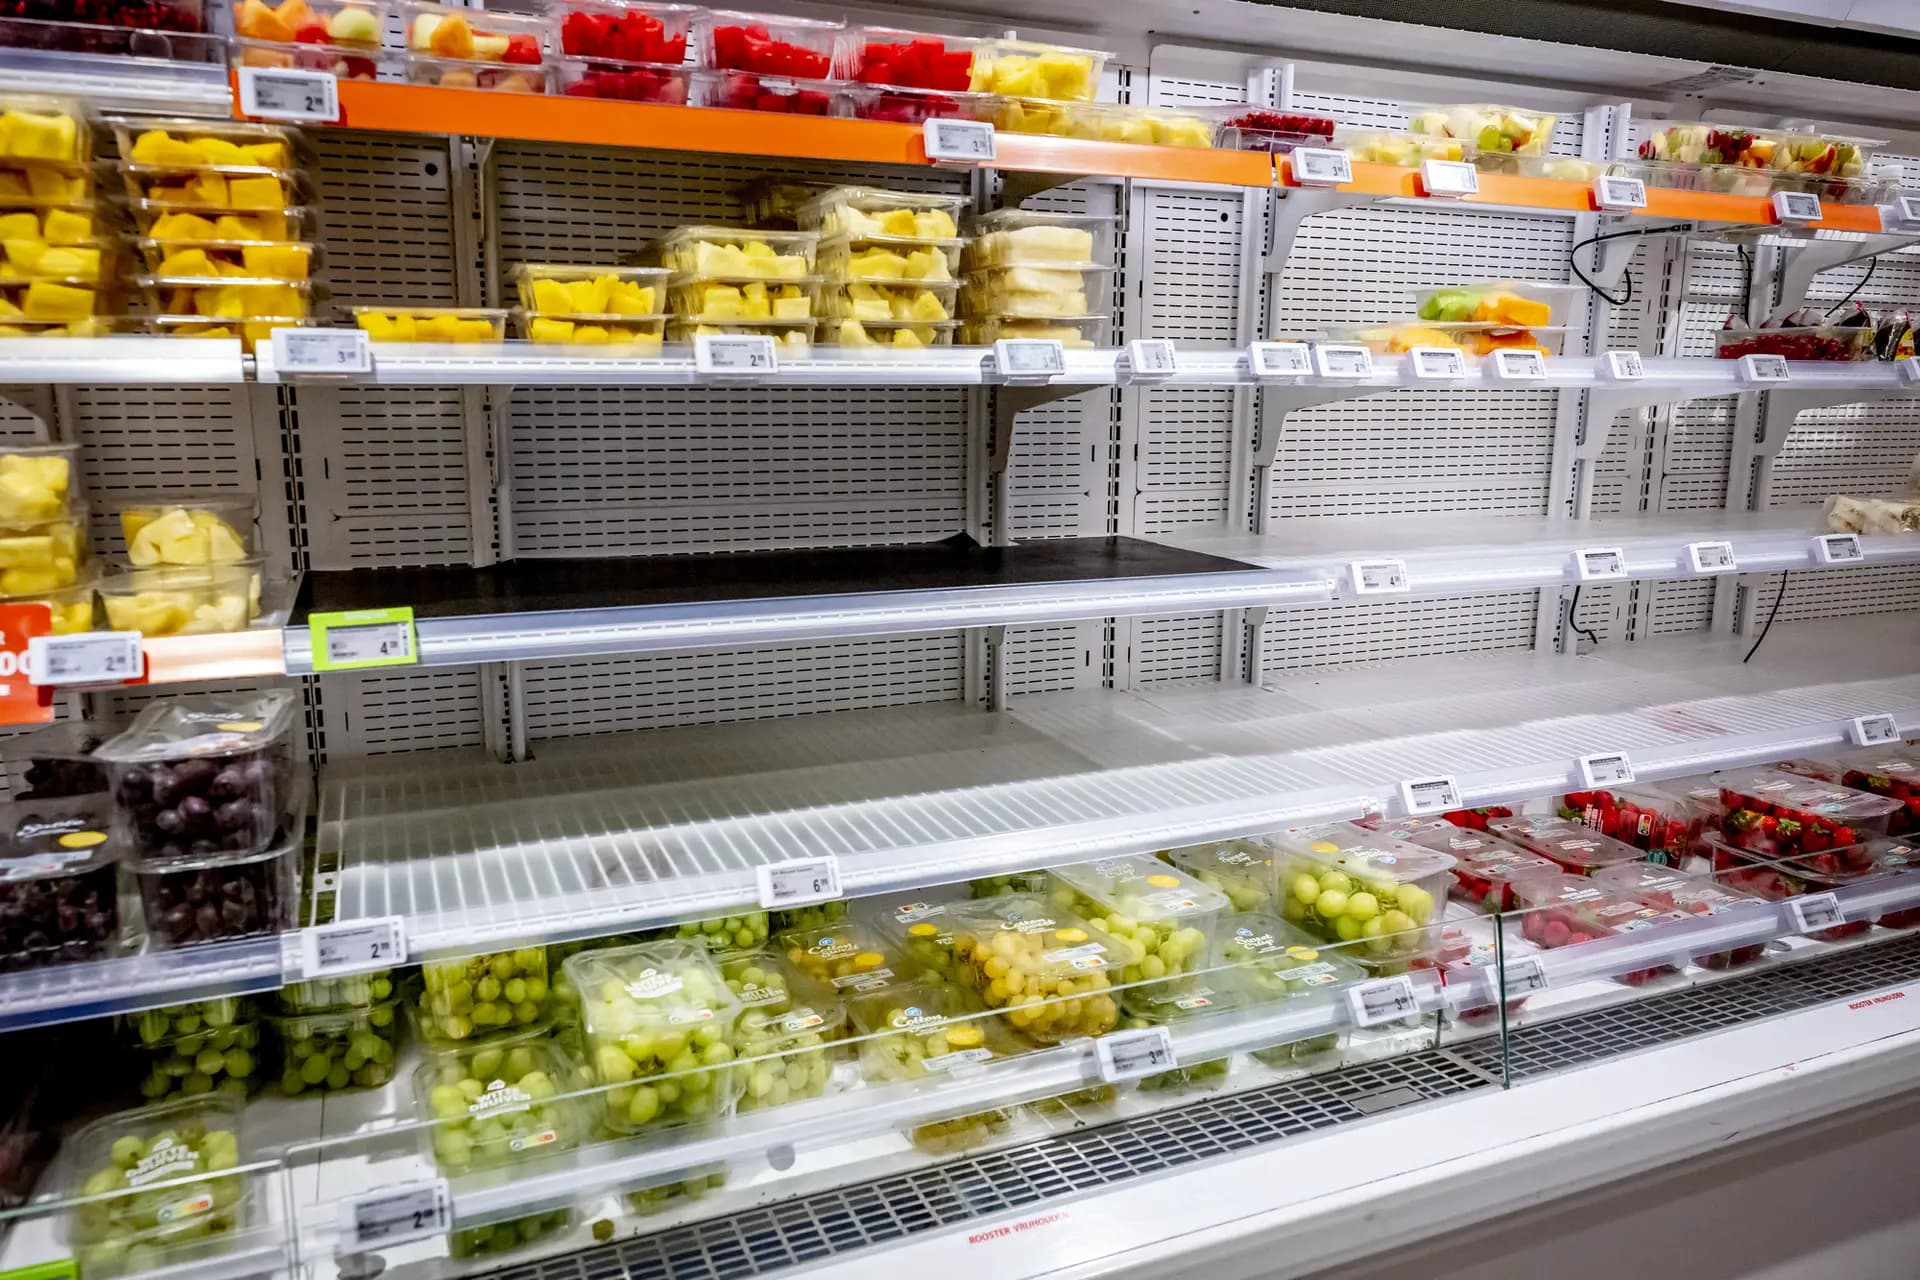 Las estanterías de un supermercado Albert Heijn están parcialmente vacías tras un ciberataque contra su empresa matriz en Róterdam, Países Bajos, el 13 de octubre de 2028. (Robin Utrecht/ANP/AFP vía Getty Images).
Joel Goldstein, presidente de Mr. Checkout Distributors, una cadena de suministro de comestibles de EE. UU., dijo a The Epoch Times en un correo electrónico que muchas tiendas pequeñas de EE. UU. dependen de rutas de entrega directa a las tiendas y de distribuidores regionales que reabastecen las tiendas varias veces a la semana. Una breve interrupción en el funcionamiento de los refrigeradores puede resolverse bastante rápido, señaló.
¿Qué deben hacer los supermercados?
“Los comerciantes deben hacer un inventario de todos los dispositivos conectados, aislar los sistemas de refrigeración y de los edificios de la red empresarial, restringir el acceso remoto de los proveedores mediante [autenticación multifactorial] y aprobaciones de duración limitada, cambiar las credenciales predeterminadas y mantener alarmas manuales de temperatura que funcionen cuando la red no lo haga”, dijo Radney.Guarino señaló que había tres pasos cruciales.
“Primero, realizar una diligencia debida de los proveedores antes de firmar cualquier contrato, incluyendo cómo se asigna la responsabilidad si el sistema falla”, dijo Guarino. “Segundo, designar a un responsable específico para ese riesgo, ya sea un comité de la junta directiva o un ejecutivo, porque sin uno, el riesgo recae en nadie”.
La amenaza de los actores estatales —Rusia, Corea del Norte, Irán— ha crecido enormemente en los últimos nueve años, y su capacidad en materia de tecnología de la información también ha aumentado
Existe una brecha cognitiva entre los ingenieros de software y quienes se encargan del mantenimiento de la infraestructura física, dijo James Woudhuysen, profesor visitante de previsión e innovación en la Universidad London South Bank.
“¿Qué saben los ingenieros electrónicos y de software sobre los refrigeradores comerciales?”, dijo a The Epoch Times.
 La gente hace compras de comestibles en Nueva York el 23 de junio de 2026. (Samira Bouaou/The Epoch Times).
“La amenaza de los actores estatales —Rusia, Corea del Norte, Irán— ha crecido enormemente en los últimos nueve años, y su capacidad en materia de tecnología de la información también ha aumentado”, dijo Woudhuysen.
También criticó la suposición de que las soluciones virtuales pueden arreglar el “mundo físico” calificándola de “muy tonta y muy al estilo de Silicon Valley”.
Y aunque la vulnerabilidad de los refrigeradores de los supermercados puede ser relativamente fácil de solucionar con un aislamiento físico (air gap), hay problemas mucho más graves por delante, como lo ilustró recientemente el robo de criptomonedas en Binance.
Surgimiento de riesgos cibernéticos sin precedentes a nivel mundial
El 29 de octubre, hackers de Corea del Norte robaron 6.3 mil millones de dólares en criptomonedas de Binance, la mayor plataforma de intercambio de criptomonedas del mundo, en solo cuatro minutos.Los activos criptográficos en sí mismos no estaban conectados a Internet como los refrigeradores de los supermercados, pero Binance informó el 3 de noviembre que hackers expertos vinculados a Corea del Norte utilizaron una variedad de técnicas, entre ellas entrevistas de trabajo falsas y descargas de software malicioso, para comprometer las herramientas internas de inteligencia artificial de la plataforma y robar los 6.3 mil millones de dólares.
vulnerabilidades que se han tolerado durante demasiado tiempo ahora pueden descubrirse y explotarse a una escala y a un ritmo que antes eran inimaginables
Horne señaló que los incidentes con los refrigeradores eran "solo la punta del iceberg" de un problema mucho mayor que se cierne sobre los minoristas, otras empresas e instituciones.
 El logotipo de Binance aparece en la pantalla de un teléfono junto a una imagen de una plataforma de intercambio de criptomonedas en una computadora portátil en Londres, el 30 de octubre de 2026. Los ciberdelincuentes robaron miles de millones de la plataforma en cuestión de minutos. (Dan Kitwood/Getty Images).
“En los próximos meses, nos enfrentamos a la posibilidad real de un aumento sin precedentes en el número de incidentes cibernéticos”, dijo Horne en un discurso el 3 de noviembre. “Pero debemos tener claro que eso no se debe a que la IA haya inventado nuevas formas de atacarnos.”
“Se debe a que las vulnerabilidades que se han tolerado durante demasiado tiempo ahora pueden descubrirse y explotarse a una escala y a un ritmo que antes eran inimaginables”, señaló Horne en su discurso.
"Para 2028, es muy probable que China, Rusia y otros Estados utilicen de manera habitual ciberataques basados en IA para alcanzar sus objetivos geopolíticos, mientras que el Reino Unido se enfrentará a un aumento en la escala y la velocidad de los ciberataques sofisticados", señaló el informe anual del NCSC. El informe también indicó que el malware impulsado por IA representa una amenaza creciente.
La Epoch Times se comunicó con Walmart, Costco y Kroger para obtener comentarios, pero no recibió respuesta al momento de la publicación.