Binance reveló que hackers norcoreanos utilizaron una entrevista de trabajo falsa, inteligencia artificial (IA) e "ingeniería social" para comprometer la computadora de un ingeniero, y tardaron solo cuatro minutos en robar criptomonedas por valor de 6300 mdd.
La plataforma de intercambio de criptomonedas, que fue víctima del ataque el 29 de octubre, publicó detalles de un informe con los primeros hallazgos de su investigación.
"Nuestra investigación actual indica que se trató de una campaña sofisticada y en varias etapas", escribió Binance en X el 3 de noviembre. "No fue una única brecha aislada ni un simple incidente de phishing".
No leas más noticias. Entiéndelas.
En Epoch Times Español queremos estar en contacto directo contigo
Seleccionamos para ti lo que de verdad importa, sin ruido ni agendas. Es un canal abierto: si nos escribes, te respondemos.
"Los atacantes combinaron diversas técnicas, entre ellas la ingeniería social mediante entrevistas de trabajo falsas, la descarga de software malicioso, el aprovechamiento de herramientas internas de IA, la vulneración de los sistemas finales y un método avanzado de autorización de transacciones", dijo Binance.
El 31 de octubre, el FBI informó haber identificado a un agente norcoreano conocido como "TraderTraitor" como responsable del hackeo de Binance. Presuntamente, TraderTraitor llevó a cabo un hackeo de Bybit por valor de 1500 mdd el 21 de febrero de 2025.
Según la agencia de noticias estatal KCNA, el 3 de noviembre, Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, negó las afirmaciones del FBI y las calificó de "retórica absurda".
Binance dijo haber investigado el robo de criptomonedas y descubierto que comenzó en junio, cuando un empleado del departamento de infraestructura de carteras de la compañía, al que se refieren como "Ingeniero A", descargó una instalación de Homebrew, un gestor de paquetes de software de código abierto, para instalar una popular herramienta de programación con IA.
"Nuestro equipo de seguridad detectó la anomalía, reemplazó el dispositivo y rotó todas las credenciales relacionadas como medida de seguridad proactiva", dijo Binance.
Sin embargo, la compañía señaló que el ingeniero A y el resto del equipo de infraestructura de carteras ya habían estado expuestos.
Binance dijo que otro empleado, identificado como "Ingeniero de Software B", fue contactado posteriormente a través de una plataforma legítima de búsqueda de empleo por una persona que se hacía pasar por director de proyecto de una empresa ficticia.
El presunto director del proyecto organizó entonces una primera entrevista con un representante de recursos humanos, seguida de una segunda entrevista con alguien que decía ser el director ejecutivo de la empresa.
En la primera entrevista, el representante de recursos humanos realizó una videollamada en directo con el ingeniero de software B, compartió su cuenta de redes sociales, incluyendo fotografías y vídeos personales, todo ello en un intento exitoso por generar confianza, según Binance.
“Fue el enfoque de ingeniería social más avanzado y engañoso que los vistos hasta ahora”, señaló Binance.
Binance dijo que, al final de la segunda entrevista, se le indicó al ingeniero de software B que descargara una "tarea".
Sin que el ingeniero lo supiera, la descarga contenía un repositorio de código malicioso que se instaló en su ordenador y que ejecutó una serie de actividades no autorizadas.
El robo duró 4 minutos
El programa malicioso entró en funcionamiento el 29 de octubre y tardó tan solo cuatro minutos en robar 6300 mdd en criptomonedas."Entre las 20:05 UTC y las 20:09 UTC, cinco monederos activos de Binance enviaron 233.46 millones de XRP a una dirección controlada por el atacante", dijo Binance.
"Los monederos activos de Binance en Solana y Optimism enviaron aproximadamente 970,500 SOL y 44.2 millones de OP a direcciones controladas por el atacante".
"Esto no debería haber ocurrido, y pedimos disculpas por la preocupación, las molestias y la incertidumbre que causó a nuestros usuarios, socios y a la industria en general", dijo Binance en el informe publicado el martes.
Binance indicó que su equipo de seguridad detectó y previno 57 casos de amenazas cibernéticas presuntamente vinculadas a Corea del Norte durante 2026.
"Estos intentos reflejan la persistente amenaza que representan los actores patrocinados por el Estado que tienen como objetivo la industria de las criptomonedas", añadió.
"Entre las técnicas empleadas se incluyen entrevistas de trabajo fraudulentas, software malicioso disfrazado de herramientas populares para desarrolladores, paquetes de software y extensiones de navegador comprometidos, aplicaciones falsas de videoconferencia y campañas de ingeniería social diseñadas para robar credenciales o desplegar malware de acceso remoto", señaló Binance.
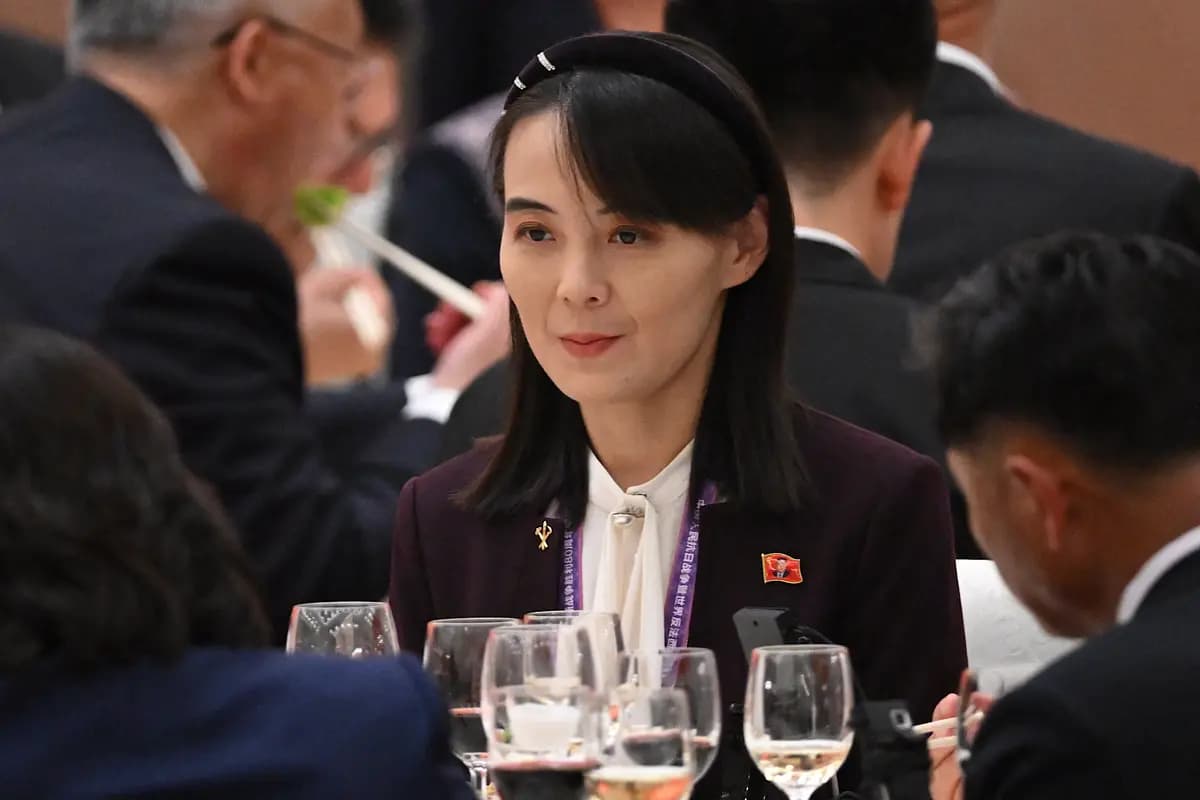 Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, asiste a una recepción en el Gran Salón del Pueblo tras un desfile militar que conmemoraba el 80 aniversario de la victoria sobre Japón y el fin de la Segunda Guerra Mundial, en Beijing, el 3 de septiembre de 2025. (Jade Gao/AFP vía Getty Images).
Anteriormente, Kim Yo Jong criticó a Estados Unidos por, según su parecer, convertir erróneamente a Corea del Norte en un chivo expiatorio cibernético.
"El FBI está intentando tachar a la RPDC [República Popular Democrática de Corea] de ‘estado cibercriminal’, argumentando que obtuvo información de que una organización de piratería informática ‘apoyada’ por la RPDC estuvo involucrada en el incidente", dijo.
"Es una grave provocación política contra la RPDC que Estados Unidos engañe a la opinión pública internacional como si todos los ciberdelitos en diferentes partes del mundo fueran obra nuestra", dijo Kim Yo Jong.
Binance dice que tiene más de 335 millones de usuarios en todo el mundo y que diariamente negocia 95,000 mdd en activos digitales y derivados.
Con información de Reuters.