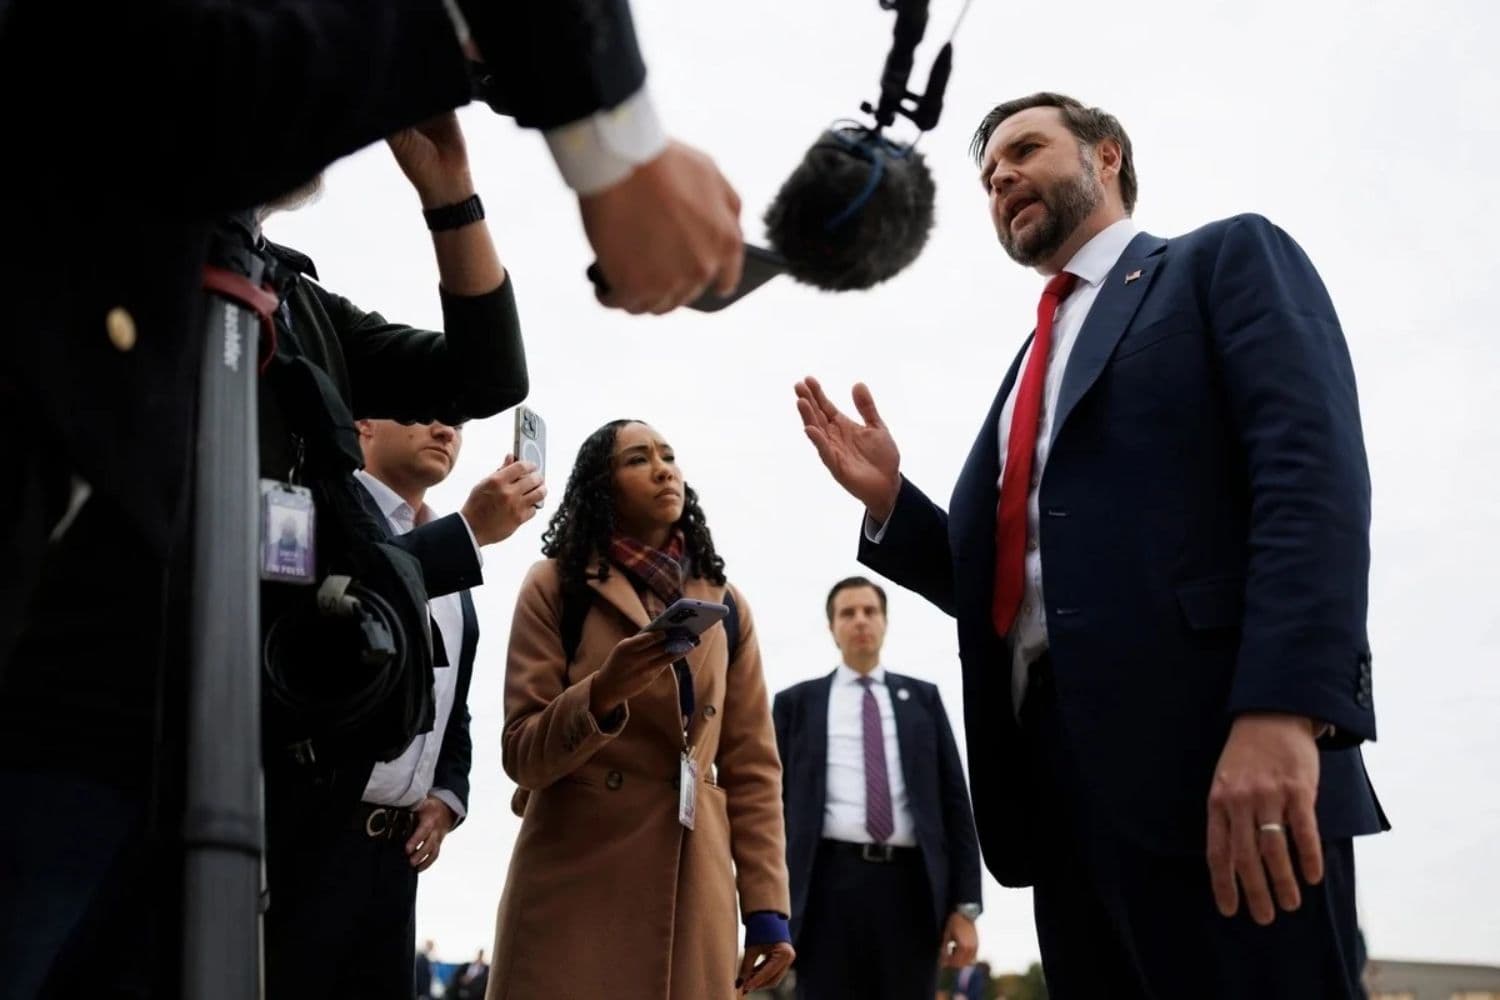
El vicepresidente JD Vance dijo que los estadounidenses no deberían preocuparse por una crisis inminente, pero que deberían "estar preparados para todo" tras una serie de fallas tecnológicas importantes en todo Estados Unidos.
"Muchos de mis amigos se han comunicado conmigo para preguntarme: '¿Deberíamos prepararnos para construir un búnker o para abastecernos de alimentos y agua?' Y mi respuesta a eso es no", dijo Vance en el programa "The Ingraham Angle" de Fox el 16 de noviembre.
No leas más noticias. Entiéndelas.
En Epoch Times Español queremos estar en contacto directo contigo
Seleccionamos para ti lo que de verdad importa, sin ruido ni agendas. Es un canal abierto: si nos escribes, te respondemos.
"No vemos que se avecine ninguna crisis, pero hay que estar preparados para todo".
El vicepresidente dijo que el gobierno estaba tomando precauciones para garantizar que las fuerzas armadas pudieran seguir operando durante una emergencia.
"Lo que queremos hacer es asegurarnos de prevenir el peor escenario, pero también estamos preparados para los peores escenarios", dijo.
Agregó que los preparativos constituían "una buena gestión gubernamental básica".
Las declaraciones de Vance se producen después de que Estados Unidos haya sufrido varios cortes de energía y ciberataques.
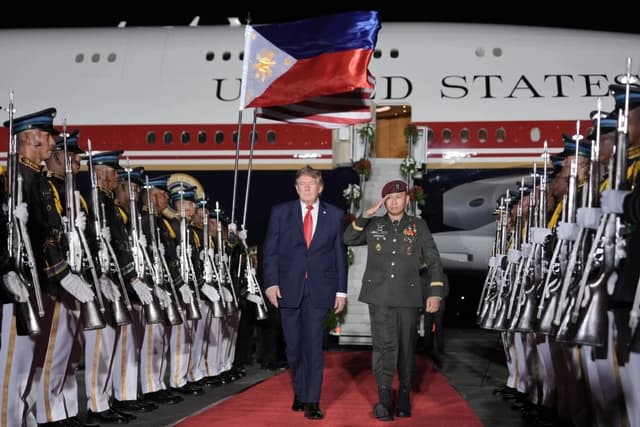
En la 49.ª Cumbre de la ASEAN, se le preguntó al presidente Donald Trump si le preocupaban los cortes de energía.
"Así es la vida. Cuando uno es grande y poderoso y tiene todo el dinero, suceden cosas así; no pasa nada", respondió.
El Pentágono también confirmó recientemente que busca que las bases principales puedan mantener operaciones esenciales durante al menos 90 días sin apoyo externo.
"FORTRESS es la disuasión estratégica en acción, que garantiza que nuestras defensas sean sólidas, proactivas y estén preparadas", dijo Parnell en una publicación en X en la que compartió el artículo el 25 de octubre.
El estándar de 90 días incluye el acceso a electricidad, agua, combustible, comunicaciones y otros servicios esenciales necesarios para mantener las operaciones militares.
El 13 de noviembre, la Administración Federal de Aviación (FAA) ordenó una suspensión de vuelos a nivel nacional.
La FAA indicó que las aerolíneas cancelaron aproximadamente 12,462 vuelos el 13 de noviembre, aunque no todos fueron directamente atribuibles a la suspensión de vuelos. Para la mañana del lunes, las cancelaciones desde el viernes habían superado las 19,000, según la firma de análisis de aviación Cirium.
La suspensión de vuelos del viernes comenzó alrededor de las 3:30 p. m. ET, poco después de que la FAA detectara un problema técnico crítico, y la agencia no la levantó hasta las 8:15 p. m. ET de esa misma noche. Esto lo convierte en el período más prolongado en el que los vuelos han permanecido suspendidos a nivel nacional desde los ataques terroristas del 11 de septiembre de 2001.
La FAA dijo que no encontró evidencia de un ciberataque y atribuyó la interrupción a que equipos antiguos se volvieron inestables después de que una avalancha de datos saturara su red de infraestructura de telecomunicaciones, lo que provocó fallas en el sistema e inestabilidad en las comunicaciones de los radares y las aeronaves.
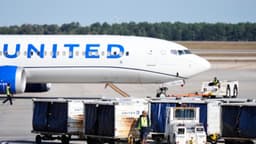
United Airlines sufrió una interrupción técnica independiente el lunes 16 de noviembre, lo que provocó retrasos en los vuelos. La aerolínea dijo que no había indicios de un problema de ciberseguridad.
Recientemente, una serie de fallas técnicas también afectó a los servicios de Microsoft.
Los servicios Outlook, Teams y Copilot de Microsoft se estaban recuperando lentamente el viernes tras una interrupción que duró más de 24 horas —una de las más prolongadas en la historia de la empresa— y que afectó a los sistemas de comunicación gubernamentales y empresariales en todo el mundo. Microsoft informó el 14 de noviembre que había restablecido los servicios.
El gigante tecnológico con sede en Redmond, Washington, atribuyó la interrupción a problemas en los servidores y negó haber sido víctima de un ciberataque.
Por otra parte, el Grupo de Inteligencia de Amenazas de Google declaró el 16 de noviembre que había identificado a hackers que utilizaban marcos de inteligencia artificial capaces de descubrir y explotar vulnerabilidades de software sin intervención humana.
La empresa dijo que había "identificado por primera vez a actores maliciosos que utilizan marcos de modelos de lenguaje grande (LLM) para automatizar por completo el descubrimiento y la explotación de vulnerabilidades sin intervención humana".
Google también informó que actores de ciberespionaje vinculados al Estado chino estaban utilizando herramientas de inteligencia artificial para el reconocimiento y el desarrollo de exploits.
Se indicó que, en el tercer trimestre de 2026, "los agentes de ciberespionaje vinculados a la República Popular de China (RPC) utilizaron herramientas y modelos de LLM para el reconocimiento, el escaneo de front-end, la investigación de objetivos en diversos sectores y regiones geográficas, y la conversión de vulnerabilidades en armas".
El informe no estableció ninguna conexión entre estos ataques basados en IA y las recientes interrupciones del servicio.
El exasesor de seguridad nacional y teniente general retirado del Ejército Michael Flynn expresó su preocupación por los incidentes recientes en una publicación del 16 de noviembre en X, en la que dijo que "esto parece y huele a un ciberataque masivo".
"Como mínimo, nuestros adversarios están analizando minuciosamente las vulnerabilidades y si existe alguna comunicación efectiva entre las instituciones gubernamentales y no gubernamentales. Parece que hay poca o ninguna", agregó.
Con información de Associated Press, Aldgra Fredly y Chris Summers.