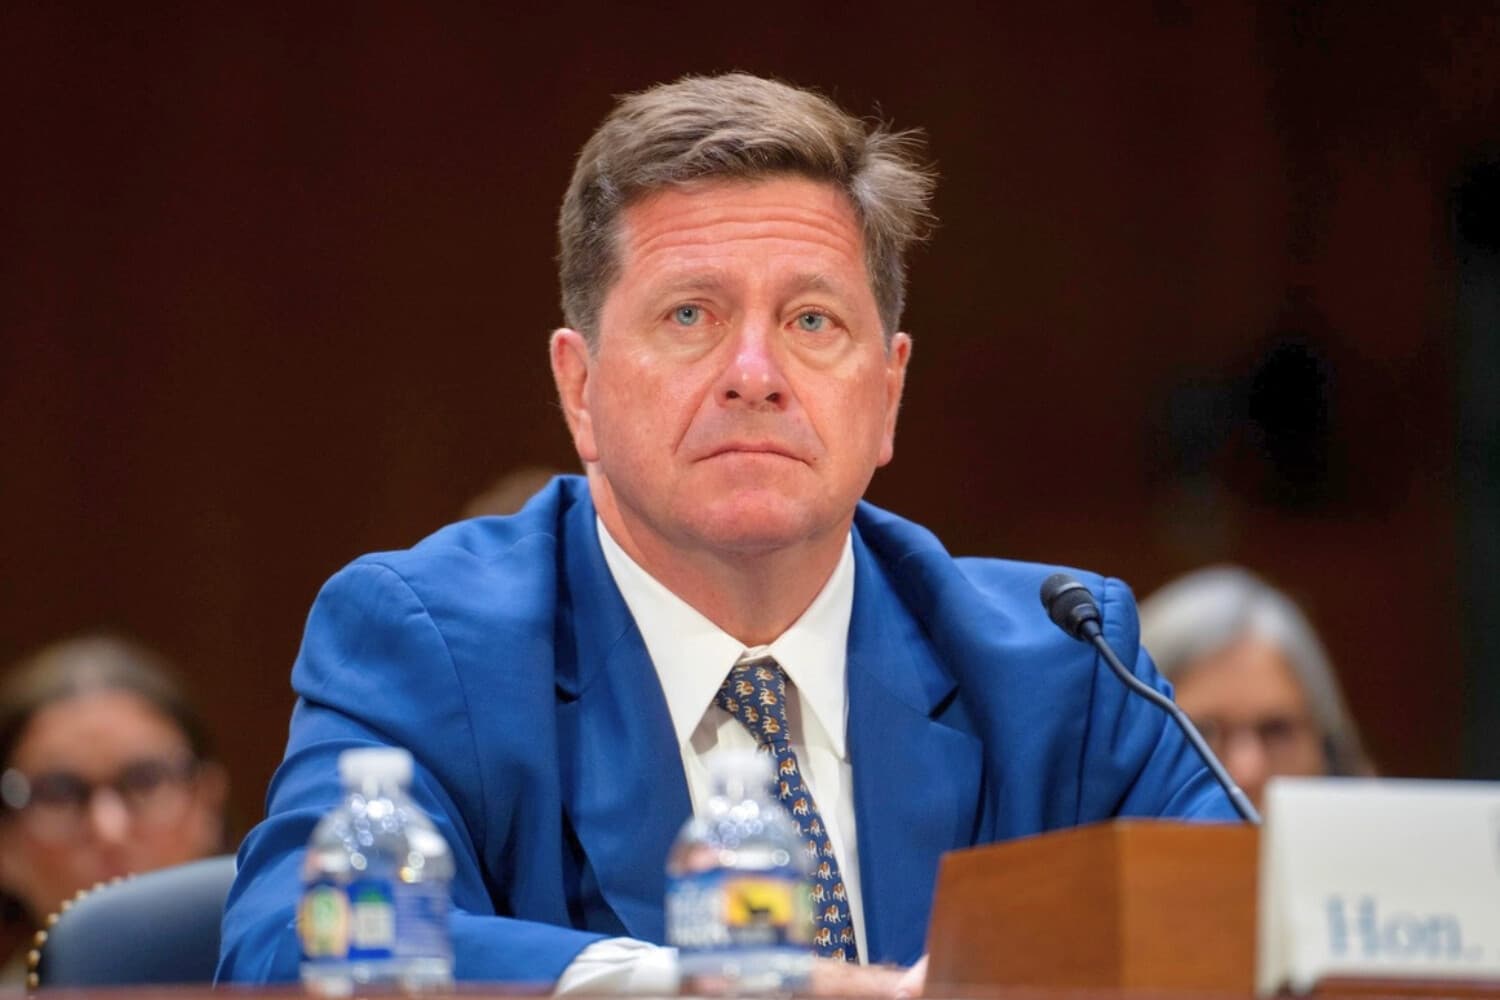

El director de Inteligencia Nacional de EE. UU., Jay Clayton, declaró en una audiencia del Congreso el 18 de noviembre que no hay indicios de que los ciberataques hayan causado interrupciones generalizadas en empresas tecnológicas, agencias gubernamentales y otros lugares en los últimos días.
El FBI, Google, la Agencia de Seguridad Cibernética y de Infraestructura de EE. UU. (CISA), un funcionario de la Reserva Federal y otros han dado la voz de alarma sobre vulnerabilidades de seguridad, así como sobre amenazas más amplias que plantea la IA en los últimos días.
Las interrupciones han afectado a la suite 365 de Microsoft, a los productos de Apple, a un sistema de comunicaciones del gobierno de EE. UU. para la aviación comercial y a importantes instituciones bancarias, lo que ha generado temores sobre si hubo agentes de IA involucrados.
“Con base en lo que sabemos a la fecha, tras un exhaustivo análisis, se trata de interrupciones de servicio independientes relacionadas con tareas de mantenimiento y cambios técnicos. No constituyen un ataque coordinado ni patrocinado por un Estado”, dijo Clayton durante una audiencia del Comité de Seguridad Nacional de la Cámara de Representantes celebrada el miércoles.
No leas más noticias. Entiéndelas.
En Epoch Times Español queremos estar en contacto directo contigo
Seleccionamos para ti lo que de verdad importa, sin ruido ni agendas. Es un canal abierto: si nos escribes, te respondemos.
También señaló que “el pueblo estadounidense debería hacernos estas preguntas” sobre el momento en que se produjeron las interrupciones. La comunidad de inteligencia de EE. UU. sigue monitoreando e investigando los incidentes, añadió.
Esas instituciones "saben que se trata de sistemas heredados, que tienen vulnerabilidades y que están obsoletos", dijo Clayton a CNBC el 17 de noviembre, y agregó que "es hora de actualizar toda nuestra infraestructura digital".
Al dirigirse al comité, Clayton dijo que las recientes interrupciones en los servicios de los sistemas informáticos, tanto en el gobierno como en el sector privado, "no son un ataque coordinado ni patrocinado por un Estado".
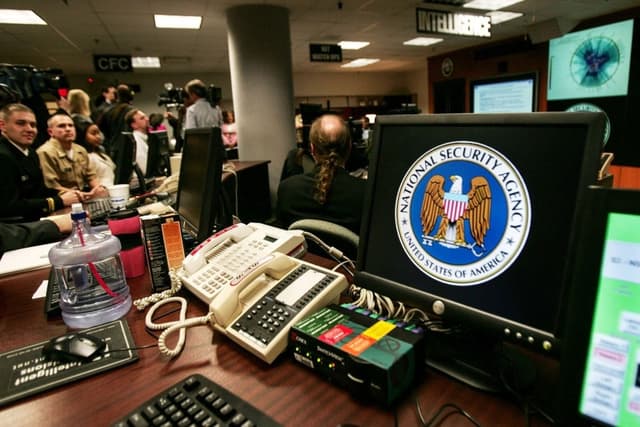
Dentro del gobierno, fallas técnicas recientes afectaron los sistemas de la Administración Federal de Aviación, así como una red de comunicaciones internas clasificadas de la Agencia de Seguridad Nacional.
El secretario de Estado, Marco Rubio, también se pronunció el 17 de noviembre para asegurar a los estadounidenses que las interrupciones no estaban relacionadas entre sí, y agregó que no hay información que indique que ciberdelincuentes o delincuentes pertenecientes a otro Estado-nación estén involucrados en algún esfuerzo coordinado.
A principios de esta semana, el gigante tecnológico Google publicó un informe en el que advertía sobre la amenaza que representan los agentes autónomos de inteligencia artificial (IA) para la infraestructura de seguridad, señalando que estos agentes pueden atacar los sistemas de manera continua sin detenerse.
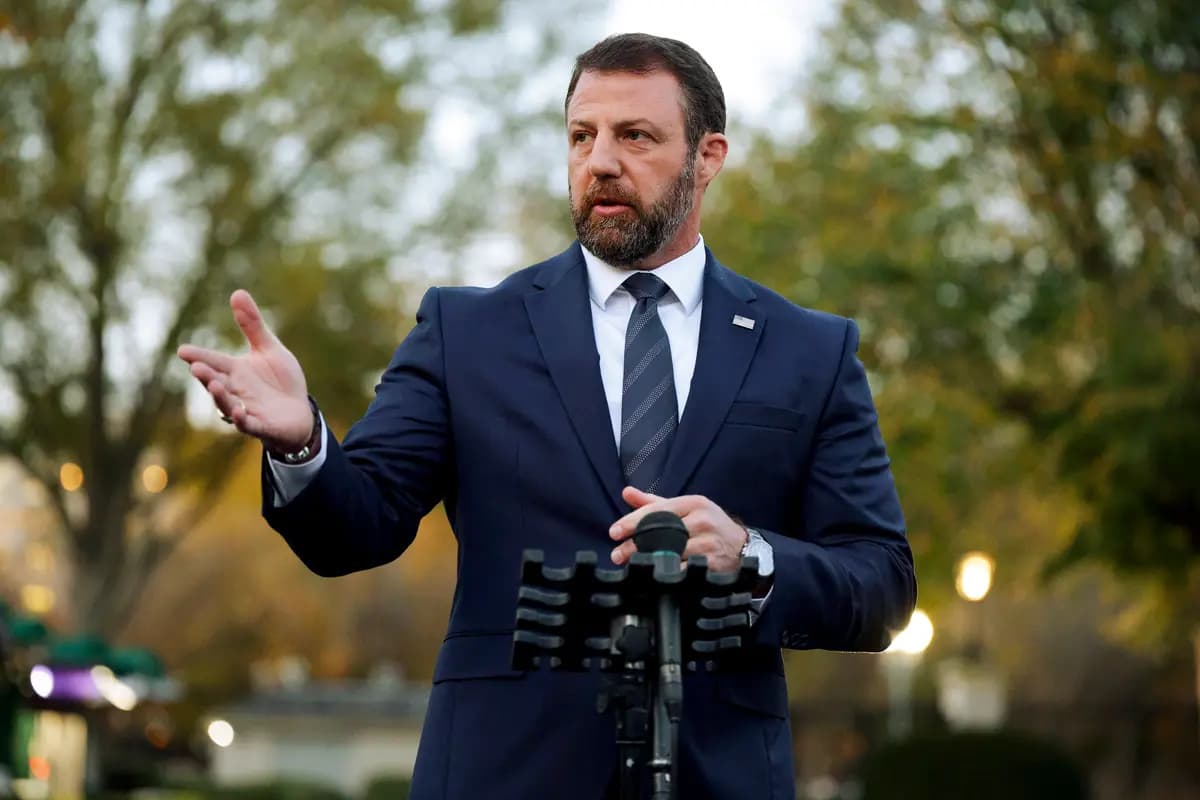 El secretario de Seguridad Nacional de EE. UU., Markwayne Mullin, habla con los periodistas frente al Ala Oeste de la Casa Blanca en Washington el 13 de noviembre de 2026. (Alex Wong/Getty Images).
"En su mayoría, los atacantes no están utilizando métodos nuevos y revolucionarios para infiltrarse en los sistemas; siguen aprovechando vulnerabilidades conocidas y sin corregir, solo que con mucha mayor velocidad y a mayor escala", dijo John Hultquist, analista jefe del Grupo de Inteligencia de Amenazas de Google, en un comunicado el 16 de noviembre. "En lugar de depender del esfuerzo manual para mantenernos al día, tendremos que adoptar la defensa autónoma. De lo contrario, corremos el riesgo de quedarnos atrás".
La semana pasada, el FBI advirtió que los hackers están utilizando una herramienta de código abierto conocida como ARTEX, un software diseñado en China que emplea modelos de lenguaje a gran escala para realizar pruebas de penetración de seguridad autorizadas.
Estas declaraciones se producen mientras el secretario de Seguridad Nacional, Markwayne Mullin, se enfrenta a una audiencia en el Congreso el 18 de noviembre sobre el tema "Amenazas mundiales a la seguridad nacional: 25 años después del 11 de septiembre".
Con información de Associated Press.