Japón anunció el viernes que creará un equipo para simular ciberataques utilizando inteligencia artificial con el fin de identificar y resolver vulnerabilidades críticas en PHP, un lenguaje de programación utilizado por casi el 70 por ciento de los sitios web del mundo.
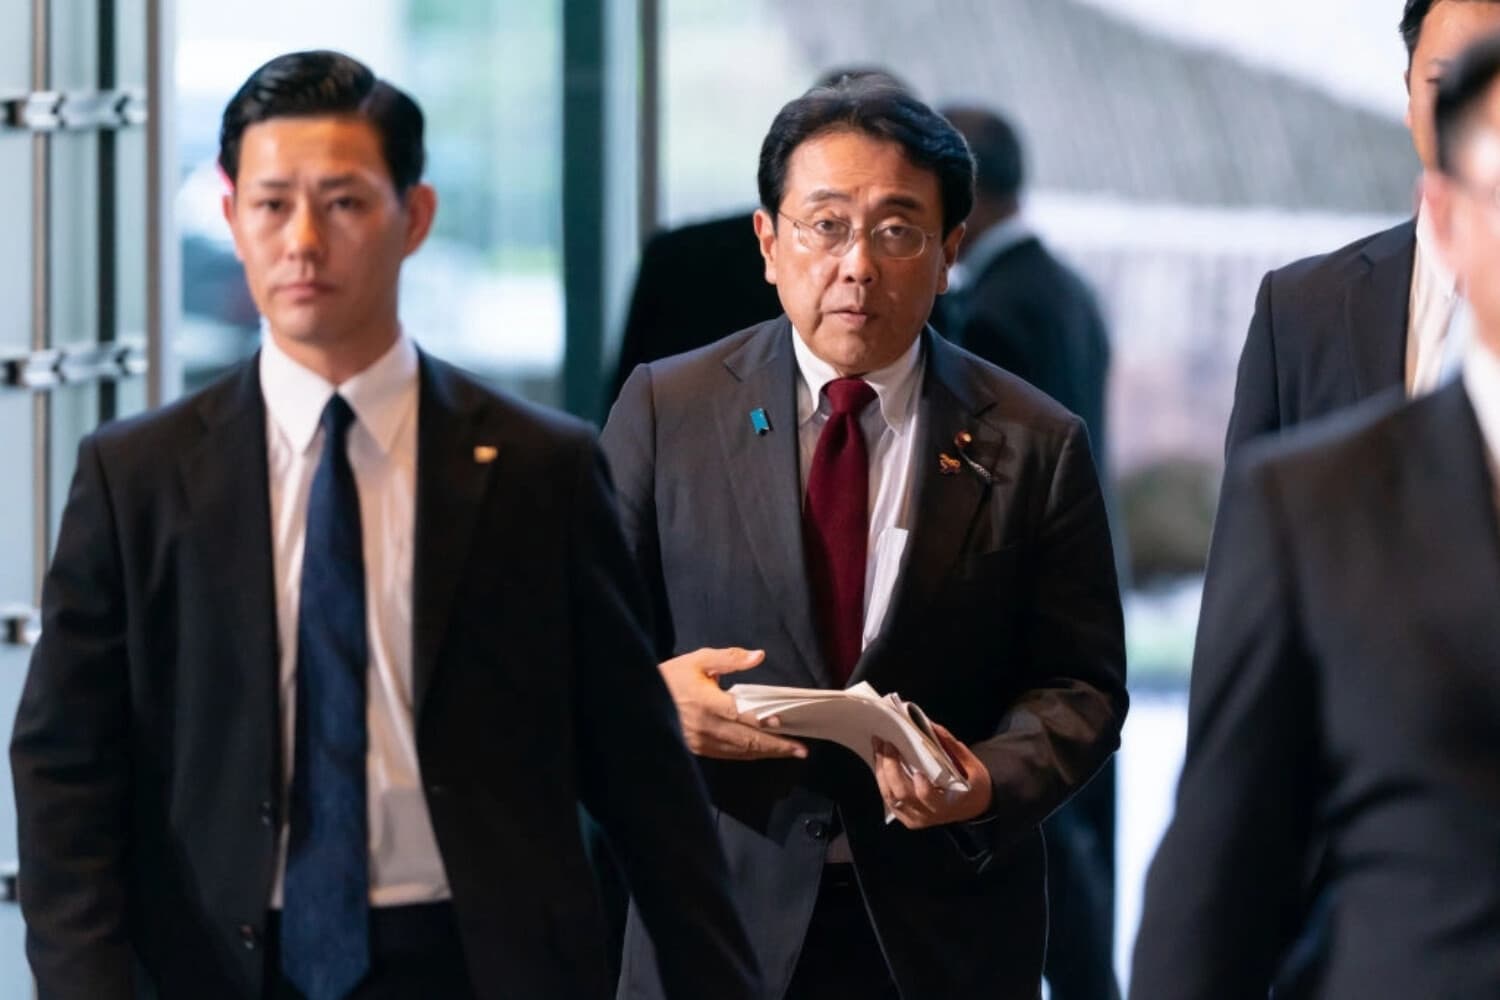
“Un ataque puede tener éxito con solo aprovechar una sola brecha... por eso es importante que cambiemos nuestra forma de pensar y nos pongamos en la perspectiva del atacante”, dijo el ministro de Economía japonés, Ryosei Akazawa, al anunciar la iniciativa el viernes.
“Los defensores también deben utilizar la IA y responder de manera proactiva, manteniéndose un paso adelante”.
Las principales empresas japonesas y agencias gubernamentales suspendieron temporalmente sus servicios online en respuesta a las vulnerabilidades de PHP.
No leas más noticias. Entiéndelas.
En Epoch Times Español queremos estar en contacto directo contigo
Seleccionamos para ti lo que de verdad importa, sin ruido ni agendas. Es un canal abierto: si nos escribes, te respondemos.
La operadora de telefonía móvil japonesa SoftBank anunció el viernes que suspendía su sistema de alertas de emergencia para usuarios de celulares.
Esto significa que los clientes no recibirán alertas tempranas de terremotos, alertas de tsunami ni información sobre desastres y evacuaciones mientras el sistema se somete a mantenimiento, dijo SoftBank.
También retiró temporalmente las páginas de inicio de Y!mobile y LINEMO, dos de sus marcas de telefonía móvil, durante el mantenimiento de emergencia.
“Un ataque puede tener éxito con solo atravesar una brecha... por esa razón es importante que cambiemos nuestra mentalidad y pensemos desde la perspectiva del atacante”, dijo el viernes el ministro de Industria japonés, Ryosei Akazawa.
“Los defensores también deben hacer uso de la inteligencia artificial y responder de manera proactiva, manteniéndose un paso adelante”.
La empresa de servicios financieros Nomura Asset Management informó que comenzó a restablecer su sitio web el jueves tras realizar verificaciones de seguridad preventivas, y agregó que no encontró evidencia de ciberataques ni de fugas de información.
El Ministerio de Finanzas de Japón también comenzó a restablecer el contenido en línea que había sido suspendido tras implementar medidas de seguridad, mientras que el fabricante de pinturas Nippon Paint Holdings anunció el viernes que había completado el mantenimiento de emergencia para solucionar la vulnerabilidad.
Es probable que los atacantes se enfoquen en las empresas japonesas por sus registros exhaustivos, a los que la IA ha facilitado el acceso ya que ya no enfrentan una barrera de idioma, dijo Eva Chen, directora ejecutiva de Trend Micro.
Japón se ha confiado demasiado en su infraestructura existente, que consideraba lo suficientemente segura, dijo.
All Nippon Airways (ANA) suspendió temporalmente el jueves su aplicación móvil y la posibilidad de emitir pases de abordaje en Apple Wallet a través de su sitio web y su aplicación como una "medida preventiva para evitar de manera proactiva posibles riesgos de seguridad".
"Tenga en cuenta que este asunto no indica que nuestra empresa haya sido objeto de un ciberataque ni que se haya filtrado información alguna", dijo la aerolínea.
La Agencia de Seguridad Nacional de EE. UU. (NSA) declaró el 21 de octubre que las organizaciones que utilizan PHP deben actualizar sus sistemas de inmediato, advirtiendo que las vulnerabilidades podrían permitir que los hackers tomen el control de los servidores web afectados.
Los líderes del sector tecnológico dan la voz de alarma
Jason Clinton, subdirector de seguridad de la información de Anthropic, dijo que el caos cibernético apenas está comenzando."Por muy mal que se hayan puesto las cosas en los últimos cuatro días, van a empeorar mucho más antes de que mejoren", dijo Clinton en una publicación del 23 de octubre en X.
Los sitios web gubernamentales y comerciales en Occidente han sido cerrados temporalmente mientras los operadores se apresuraban a proteger los sistemas de posibles ataques.
Treinta y dos servicios del gobierno del Reino Unido quedaron indisponibles, y cuatro lo estuvieron parcialmente debido al problema de ciberseguridad de PHP, dijo la ministra de Tecnología del Reino Unido, Liz Lloyd, en la Cámara de los Lores el 22 de octubre.
Los sitios web de las prefecturas francesas también se vieron afectados.
En los Países Bajos, varios sitios web gubernamentales, entre ellos Overheid.nl, MijnOverheid.nl, DigiD y el de su autoridad de protección de datos, estuvieron fuera de línea.
En Dinamarca, la plataforma nacional de comunicación escolar del país, Aula, se desactivó el 22 de octubre porque estaba "abordando un posible riesgo técnico de seguridad".
OpenAI indicó que ayudó a identificar una de las vulnerabilidades utilizando su modelo de chatbot GPT‑5.6 Sol.
En una publicación de blog del 21 de octubre, dijo que Calif, una empresa de ciberseguridad y seguridad de IA con sede en California, identificó la falla crítica.
"Estos hallazgos se encuentran entre las vulnerabilidades más graves descubiertas en PHP y, posiblemente, en la historia del software", dijo Wiz en un comunicado del 21 de octubre.
“[Los] fallos subyacentes habían estado presentes durante décadas, pero demostrar que podían ser explotados requería una cadena de pasos excepcionalmente compleja, al límite de lo que los investigadores humanos podían lograr en la práctica.
"Los modelos de IA de vanguardia redujeron sustancialmente esa barrera, convirtiendo un fallo de larga data en un exploit".
Con información de Reuters.